La reforma francesa de la facturación electrónica tenía un mes. Desde el 1 de septiembre de 2026, todas las empresas establecidas en Francia tienen que poder recibir facturas electrónicas a través de una plataforma autorizada (plateforme agréée o PA), y las grandes empresas y las de tamaño intermedio, además, emitirlas por esa vía. El 29 de septiembre, FACTUALI, la sociedad que gestiona VosFactures, una de esas plataformas autorizadas, fue informada de una intrusión en su proveedor técnico, la empresa polaca Fakturownia. Dos días después, el Estado francés suspendió por precaución, durante unos días, los intercambios entre sus propios servicios y la plataforma.
Es, por tanto, una historia francesa y polaca. Para las empresas que trabajan con VosFactures —la plataforma afirma que la utilizan «más de 500 000 profesionales» (VosFactures)—, la pregunta es muy concreta: ¿qué se ha filtrado y qué tienen que hacer? Para todos los demás, incluido cualquiera que, fuera de Francia, facture con un servicio en línea o convierta documentos a PDF en el servidor de otro, el caso recuerda algo que se olvida con facilidad: un documento procesado en un servidor también existe en ese servidor.
¿Qué ha pasado?
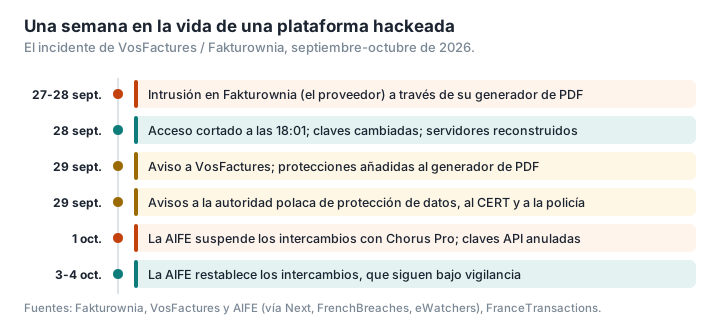
El proveedor ha publicado una cronología detallada (Fakturownia, actualización del 1 de octubre). El atacante tuvo acceso a sus sistemas desde las 3:20, aproximadamente, del 27 de septiembre hasta cerca de las 17:45 del 28 de septiembre. Su acceso se cortó a las 18:01, se cambiaron las claves y las contraseñas, y el servicio se trasladó a servidores reconstruidos «desde cero». El 29 de septiembre, a las 2:35, Fakturownia añadió protecciones adicionales… a su generador de archivos PDF. Ese mismo día, la empresa avisó a la autoridad polaca de protección de datos (UODO), al equipo nacional de respuesta a incidentes (CERT Polska) y a la policía.
Por ahí entró el atacante, coinciden las dos empresas. De acuerdo con VosFactures, aprovechó una vulnerabilidad que afectaba a «un mecanismo de generación de archivos PDF a partir de plantillas de facturas», lo que le dio acceso a archivos de configuración que contenían «claves de aplicación e identificadores técnicos». A partir de ahí pudo ejecutar comandos en varios servidores y obtener acceso de lectura a una réplica de la base de datos de producción (FrenchBreaches, Econostrum). El director técnico de Fakturownia confirmó el punto de partida a la web polaca Niebezpiecznik: el atacante encontró un fallo en las plantillas de facturas y después otro en la biblioteca que genera los PDF, y con ellos se hizo con la clave que sirve para firmar las sesiones de los usuarios, lo que le abrió el acceso al servidor (Niebezpiecznik). VosFactures asegura no tener «ningún indicio» de que su propio entorno se haya visto comprometido directamente; ese entorno cuenta con la cualificación SecNumCloud de la ANSSI, la certificación de seguridad que la agencia nacional de ciberseguridad francesa concede a los servicios en la nube.
¿Qué datos han quedado expuestos?
Las dos empresas no dicen exactamente lo mismo, y sus declaraciones han ido cambiando.
En el lado polaco, Fakturownia indica que el incidente «afecta a todas las cuentas». Entre los datos robados figuran los datos de las cuentas, los IBAN, las contraseñas (guardadas en forma de hash), las claves de acceso a las interfaces de programación (API), los importes de todas las facturas, las fichas de clientes y proveedores añadidas antes del 16 de octubre de 2024 y el contenido completo de las facturas anteriores al 22 de marzo de 2021. En unas 2250 cuentas se copiaron todos los datos de 2022 a 2026. No se han visto afectados ni las tarjetas de pago ni los certificados de KSeF, el sistema nacional polaco de facturación electrónica. El primer comunicado, del 29 de septiembre, hablaba de facturas anteriores a 2023; la actualización del 1 de octubre es más precisa y, en algunos puntos, más amplia (Fakturownia). Fakturownia comercializa también su programa con otras marcas fuera de Polonia, entre ellas InvoiceOcean en el Reino Unido y Bitfactura en España. El aviso de Bitfactura, fechado el 2 de octubre, precisa que «el incidente afecta a todas las cuentas del servicio, incluidas todas las cuentas de BitFactura» (Bitfactura). Si usas Bitfactura, todo lo que sigue te concierne directamente.
En el lado francés, VosFactures habla de los datos de las cuentas, de los de los clientes y proveedores de sus usuarios y de una parte de los documentos generados (Next). Según FACTUALI, los datos de las tarjetas de pago no se han visto afectados; esa declaración se refiere a su entorno seguro, sin precisar si todas las cuentas están alojadas en él (Fuites Infos). El 1 de octubre se anularon todas las claves API (Fuites Infos). No se ha comunicado cuántos clientes franceses se han visto realmente afectados.
Un atacante que se hace llamar «Fingerprint» asegura haber robado 6 terabytes de facturas; la afirmación no está verificada (The Record). El mismo seudónimo ya había reivindicado ataques contra servicios médicos polacos. El autor, que se presenta como un «hacker ético», asegura que no quiere vender los datos; los servicios de seguridad polacos sospechan que es polaco (Rzeczpospolita). El 1 de octubre, Fakturownia indicaba que los datos no se habían hecho públicos, y hasta el 11 de octubre no se había informado de ninguna publicación.
¿Por qué suspendió el Estado francés la plataforma?
La mañana del 1 de octubre, según FranceTransactions, la AIFE (Agence pour l'informatique financière de l'État, el organismo que gestiona la informática financiera del Estado francés), responsable de Chorus Pro —la plataforma por la que el sector público francés recibe sus facturas—, suspendió «con carácter provisional» sus intercambios con VosFactures. Precisó que, hasta ese momento, esta solución no había transmitido ningún dato de facturación a la Administración, y que «ninguna empresa podrá ser sancionada por las meras consecuencias de esta suspensión» (aviso de la AIFE recogido por eWatchers). La suspensión se levantó durante el fin de semana del 3 y 4 de octubre. El aviso publicado por la AIFE en su web, citado por Next, explica que, tras examinar la información técnica facilitada por la plataforma, «la situación operativa de los servicios de la PA y las medidas de seguridad adoptadas no justifican mantener la suspensión»; los intercambios «siguen, naturalmente, bajo vigilancia, como en el caso de todos los socios» (Next, FranceTransactions).
La decisión tiene lógica. Desde el 1 de septiembre, en Francia, una factura electrónica tiene que pasar por una plataforma autorizada, que la transmite al destinatario y comunica algunos de sus datos a la Administración (LegalPlace; explicamos la reforma en Facturación electrónica en Francia: ¿sigue siendo válida tu factura en PDF?). El sector público francés, por su parte, ya no acepta facturas por correo electrónico: «Ya no puede enviar una factura en papel o un PDF por correo electrónico a una administración», recuerda LegalPlace a propósito de Chorus Pro (LegalPlace). Una plataforma comprometida es, por tanto, un eslabón de una cadena a la que ahora está conectada toda la economía francesa.
¿Cómo puede un generador de PDF abrir la puerta de un servidor?
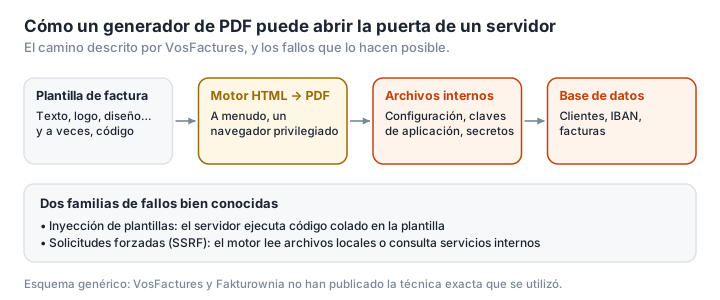
Ni VosFactures ni Fakturownia han publicado la técnica exacta: solo se sabe que el ataque empezó por las plantillas de facturas y el generador de PDF. El atacante, por su parte, describió a la web polaca Zaufana Trzecia Strona otra vía de entrada, una inyección SQL, que cuela código en las consultas que se envían a la base de datos, aunque esa versión no se ha confirmado (Zaufana Trzecia Strona). Pero la familia de fallos que entra en juego en el lado del PDF es bien conocida por los especialistas.
Para convertir una plantilla de factura en PDF, muchos servicios usan un motor que interpreta HTML, a menudo un navegador sin interfaz gráfica (headless), que se ejecuta en el servidor con amplios permisos. Si un usuario puede colar en su plantilla código que el motor interpreta, son posibles varios ataques:
- la inyección de plantillas del lado del servidor, que consiste en insertar código en la propia sintaxis de la plantilla y que, según PortSwigger, puede permitir al atacante «hacerse con el control total del servidor» (PortSwigger);
- la lectura de archivos locales o las solicitudes forzadas (SSRF): se puede conseguir que un motor de HTML a PDF incluya en el PDF un archivo del servidor, o que consulte servicios internos que exponen credenciales (Intigriti).
Se han detectado fallos de este tipo en herramientas muy extendidas: wkhtmltopdf en 2022, por solicitudes forzadas hacia la red interna (NVD); la biblioteca de Python ReportLab en 2023, por ejecución de código (GitHub), y dompdf en 2022, por ejecución de código mediante una fuente tipográfica trampa (Positive Security). El escenario que describen las dos empresas —una plantilla de factura, un generador de PDF, después archivos de configuración, después claves y, por último, la base de datos— encaja con este esquema, aunque no se puede afirmar que sea este.
¿Qué deben hacer las empresas clientes?
Las recomendaciones de Fakturownia, de VosFactures y de los juristas franceses que han analizado el caso coinciden (Fakturownia, Leto, Kohen Avocats):
- Cambiar la contraseña, en VosFactures y en cualquier otro sitio donde se reutilizara. Activar además la verificación en dos pasos, si el servicio la ofrece, no cuesta nada.
- Regenerar las claves API si hay programas conectados a la plataforma.
- Desconfiar de cualquier petición de cambio de IBAN (en Francia se habla de cambio de «RIB»: el relevé d'identité bancaire, el documento con los datos de la cuenta que entregan los bancos franceses). Los IBAN y las relaciones entre clientes y proveedores que han quedado expuestos son justo lo que hace falta para montar un fraude del falso proveedor. Cualquier petición de este tipo debe confirmarse por teléfono, llamando a un número conocido de antemano. Explicamos el método en Factura falsa, IBAN falso: cómo detectar un PDF manipulado. Si llega una factura inesperada como adjunto, Analizar un PDF indica, sin mostrarla ni ejecutarla, si contiene código, enlaces externos o acciones automáticas; no comprueba el IBAN.
- Documentar el incidente. Cada empresa cliente sigue siendo responsable del tratamiento de los datos personales de sus propios clientes y proveedores: debe anotar el incidente en su registro de brechas y evaluar si tiene que notificarlo en un plazo de 72 horas a la CNIL, la autoridad francesa de protección de datos (Leto, Kohen Avocats, CNIL).
- No dejar de pagar unilateralmente la suscripción a la plataforma, porque podría acabar en una condena a pagar las cantidades adeudadas, y conservar las pruebas de los intercambios: la notificación recibida, los mensajes, los registros de conexión.
¿Y en España? La factura electrónica obligatoria entre empresas y profesionales que prevé la ley Crea y Crece (Ley 18/2022) ya tiene fechas: la Orden HAC/1028/2026, publicada en el BOE el 5 de octubre y en vigor desde el día 6, ha puesto en marcha la cuenta atrás, de modo que quienes facturen más de 8 millones de euros al año tendrán que expedir y recibir facturas electrónicas a partir del 6 de octubre de 2027, y el resto, a partir del 6 de octubre de 2028 (BOE, Agencia Tributaria). En cuanto a VERI*FACTU, que impone requisitos a los programas de facturación (Real Decreto 1007/2023), el BOE sigue exigiendo tenerlos adaptados antes del 1 de enero de 2027 en el caso de quienes tributan por el impuesto sobre sociedades, y antes del 1 de julio de 2027 en el de los demás, pero el 5 de octubre Hacienda anunció que prevé aplazar esas obligaciones hasta octubre de 2028, para que coincidan con la factura electrónica de quienes facturan hasta 8 millones; el cambio aún no se ha publicado en el BOE (BOE, Ministerio de Hacienda). Y si tu proveedor de facturación sufre una brecha que afecta a datos personales de tus clientes o proveedores, las obligaciones son tuyas, como responsable del tratamiento: notificarla a la AEPD en las 72 horas siguientes a tener constancia de ella, salvo que sea improbable que suponga un riesgo para los afectados, y documentarla, la notifiques o no (AEPD).
Lo que el caso enseña más allá de VosFactures
No es un argumento contra la reforma. La factura electrónica persigue ante todo el fraude del IVA, y las plataformas autorizadas están controladas por el Estado. Pero el caso ilustra tres realidades que valen para cualquier servicio en línea.
Un servicio es tan seguro como sus subcontratistas. VosFactures no fue atacada directamente: atacaron a su proveedor. La cualificación SecNumCloud de su propio entorno no impidió que quedaran expuestos los datos tratados en otro lugar.
Las plataformas se convierten en objetivos que lo concentran todo. Una plataforma de facturación reúne, para miles de empresas, IBAN, relaciones comerciales e importes. Es exactamente lo que buscan quienes cometen fraudes en transferencias.
Cada documento que se crea o se transforma en un servidor es una superficie de ataque. Generar, unir, convertir o comprimir un PDF en un servidor implica que el archivo, y a veces el código que lo produce, pase por él (describimos ese recorrido en ¿Dónde acaban tus archivos cuando usas un conversor PDF online?). Para las facturas oficiales en Francia no hay alternativa: tienen que pasar por una plataforma autorizada. Para todo lo demás —reunir justificantes, aligerar un escaneo, extraer una página, poner una marca de agua a una copia—, sí la hay: hacer el trabajo en tu propio ordenador. Es el principio de PDFKami, cuyas herramientas se ejecutan en el navegador, sin enviar el archivo a ninguna parte.
Glosario
Plataforma autorizada (PA): plateforme agréée, antes llamada PDP; operador inscrito por la Administración francesa para emitir, transmitir y recibir las facturas electrónicas.
AIFE: Agence pour l'informatique financière de l'État, el organismo de informática financiera del Estado francés, que gestiona, entre otras cosas, Chorus Pro.
Chorus Pro: plataforma de facturación electrónica del sector público francés.
SecNumCloud: cualificación de seguridad para servicios en la nube que concede la ANSSI, la agencia nacional de ciberseguridad francesa.
Clave API: identificador secreto que permite a un programa conectarse a un servicio en línea.
Inyección de plantillas (SSTI): ataque que consiste en colar código en una plantilla que el servidor interpreta.
SSRF: falsificación de solicitudes del lado del servidor (server-side request forgery), un ataque que obliga a un servidor a enviar solicitudes a recursos internos.
Registro de brechas: registre des violations en Francia; el documento que todo responsable del tratamiento debe llevar según el RGPD, con los incidentes que afectan a datos personales.