La réforme de la facturation électronique avait un mois. Le 29 septembre 2026, la société FACTUALI, qui exploite la plateforme agréée VosFactures, a été informée d'une intrusion chez son prestataire technique, le polonais Fakturownia. Deux jours plus tard, l'État suspendait par précaution, pour quelques jours, les échanges entre ses propres services et la plateforme. Pour les entreprises qui l'utilisent — VosFactures revendique « plus de 500 000 professionnels » (VosFactures) —, la question est concrète : qu'est-ce qui a fuité, et que faut-il faire ? Pour tous les autres, l'affaire rappelle une évidence qu'on oublie volontiers : un document traité sur un serveur existe aussi sur ce serveur.
Que s'est-il passé ?
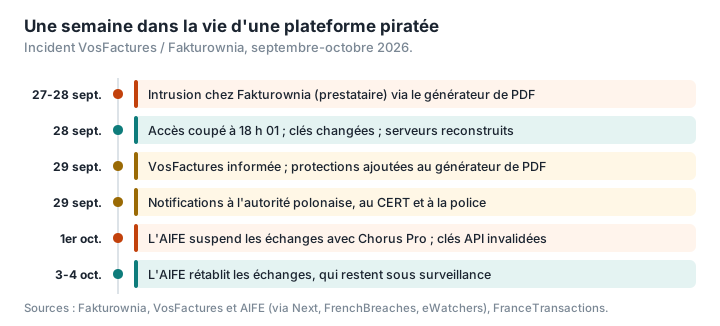
Le prestataire a publié une chronologie détaillée (Fakturownia, mise à jour du 1er octobre). L'attaquant a eu accès aux systèmes du 27 septembre vers 3 h 20 au 28 septembre vers 17 h 45. Son accès a été coupé à 18 h 01, les clés et mots de passe changés, et le service basculé vers des serveurs reconstruits « de zéro ». Le 29 septembre, à 2 h 35, Fakturownia a ajouté des protections supplémentaires… à son générateur de fichiers PDF. Le même jour, l'entreprise a prévenu l'autorité polonaise de protection des données, l'équipe nationale de réponse aux incidents et la police.
C'est par là que l'attaquant est entré, selon les deux sociétés. D'après VosFactures, il a exploité une vulnérabilité affectant « un mécanisme de génération de fichiers PDF à partir de modèles de factures », ce qui lui a donné accès à des fichiers de configuration contenant « des clés applicatives et des identifiants techniques ». Il a ensuite pu exécuter des commandes sur plusieurs serveurs et obtenir un accès en lecture à une réplique de la base de données de production (FrenchBreaches, Econostrum). Le directeur technique de Fakturownia a confirmé le point de départ au site polonais Niebezpiecznik : l'attaquant a trouvé une faille dans les modèles de factures, puis une faille dans la bibliothèque qui génère les PDF, et en a tiré la clé qui sert à signer les sessions de connexion, ce qui lui a ouvert l'accès au serveur (Niebezpiecznik). VosFactures précise n'avoir « aucun élément » révélant une compromission directe de son propre environnement, qualifié SecNumCloud par l'ANSSI.
Quelles données ont été exposées ?
Les deux sociétés ne disent pas exactement la même chose, et leurs déclarations ont évolué.
Côté polonais, Fakturownia indique que l'incident « concerne chaque compte ». Les éléments volés comprennent les données des comptes, les IBAN, les mots de passe, stockés sous forme d'empreintes (hachés), les clés d'accès aux interfaces de programmation (API), les montants de toutes les factures, les fiches des clients et fournisseurs ajoutées avant le 16 octobre 2024, et le contenu complet des factures antérieures au 22 mars 2021. Pour environ 2 250 comptes, toutes les données de 2022 à 2026 ont été copiées. Les cartes de paiement et les certificats du système national polonais de facturation ne sont pas concernés. Le premier communiqué, le 29 septembre, parlait de factures antérieures à 2023 ; la mise à jour du 1er octobre est plus précise, et plus large sur certains points (Fakturownia). Fakturownia commercialise aussi son logiciel sous d'autres marques à l'étranger, dont InvoiceOcean au Royaume-Uni et Bitfactura en Espagne. La notice de Bitfactura, datée du 2 octobre, précise que l'incident « touche tous les comptes du service, y compris tous les comptes de BitFactura » (Bitfactura) ; le site britannique d'InvoiceOcean n'affichait, lui, aucun avis le 11 octobre.
Côté français, VosFactures évoque les données des comptes, celles des clients et fournisseurs de ses utilisateurs, et une partie des documents générés (Next). Selon FACTUALI, les données de cartes de paiement n'ont pas été affectées ; la déclaration porte sur son environnement sécurisé, sans préciser si tous les comptes y sont hébergés (Fuites Infos). Toutes les clés API ont été invalidées le 1er octobre (Fuites Infos). Le nombre de clients français effectivement touchés n'a pas été communiqué.
Un attaquant se présentant sous le nom de « Fingerprint » affirme avoir dérobé 6 téraoctets de factures ; cette revendication n'est pas vérifiée (The Record). Le même pseudonyme avait déjà revendiqué des attaques contre des services médicaux polonais. Se présentant comme un « hacker éthique », l'auteur assure ne pas vouloir vendre les données ; les services polonais le soupçonnent d'être polonais (Rzeczpospolita). Fakturownia indiquait au 1er octobre que les données n'avaient pas été rendues publiques, et aucune publication n'avait été signalée au 11 octobre.
Pourquoi l'État a-t-il suspendu la plateforme ?
Le 1er octobre au matin, selon FranceTransactions, l'Agence pour l'informatique financière de l'État (AIFE), qui gère Chorus Pro — la plateforme de facturation du secteur public —, a suspendu « à titre provisoire » ses échanges avec VosFactures. Elle a précisé qu'à ce stade aucune donnée de facturation n'avait été transmise à l'administration par cette solution, et qu'« aucune entreprise ne pourra être sanctionnée du fait des seules conséquences de cette suspension » (avis de l'AIFE relayé par eWatchers). La suspension a été levée pendant le week-end des 3 et 4 octobre. Le bandeau de l'AIFE, cité par Next, explique qu'après examen des éléments techniques transmis par la plateforme, « la situation opérationnelle des services de la PA et les mesures de sécurité prises ne justifient pas le maintien de la suspension » ; les échanges « restent naturellement sous surveillance comme pour l'ensemble des partenaires » (Next, FranceTransactions).
La décision est logique. Depuis le 1er septembre, une facture électronique doit transiter par une plateforme agréée, qui la transmet au destinataire et en communique des données à l'administration (LegalPlace ; nous détaillions la réforme dans Facture électronique : votre facture PDF est-elle encore valable ?). Le secteur public, lui, n'accepte plus les factures par e-mail : « Vous ne pouvez plus envoyer une facture papier ou un PDF par mail à une administration », rappelle LegalPlace à propos de Chorus Pro (LegalPlace). Une plateforme compromise est donc un maillon d'une chaîne à laquelle toute l'économie est désormais reliée.
Comment un générateur de PDF peut-il ouvrir la porte d'un serveur ?
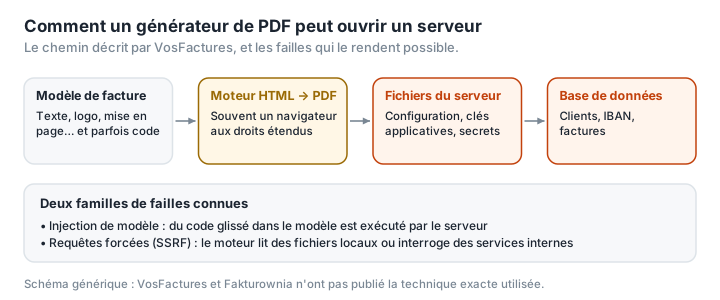
Ni VosFactures ni Fakturownia n'ont publié la technique exacte : on sait seulement qu'elle part des modèles de factures et du générateur de PDF. L'attaquant, lui, a décrit au site polonais Zaufana Trzecia Strona une autre porte d'entrée, une injection SQL, qui glisse du code dans les requêtes adressées à la base de données, sans que cette version ait été confirmée (Zaufana Trzecia Strona). Mais la famille de failles en cause côté PDF est bien connue des spécialistes.
Pour transformer un modèle de facture en PDF, beaucoup de services utilisent un moteur qui interprète du HTML, souvent un navigateur sans interface, qui s'exécute sur le serveur avec des droits étendus. Si un utilisateur peut glisser dans son modèle du code que le moteur interprète, plusieurs attaques deviennent possibles :
- l'injection de modèle côté serveur, qui consiste à insérer du code dans la syntaxe du modèle lui-même, et peut conduire, selon PortSwigger, à prendre « le contrôle total du serveur » (PortSwigger) ;
- la lecture de fichiers locaux ou les requêtes forcées (SSRF) : un moteur HTML vers PDF peut être amené à inclure dans le PDF un fichier du serveur, ou à interroger des services internes qui exposent des identifiants (Intigriti).
Des failles de ce type ont été recensées dans des outils très répandus : wkhtmltopdf en 2022, pour des requêtes forcées vers le réseau interne (NVD), la bibliothèque Python ReportLab en 2023, pour une exécution de code (GitHub), dompdf en 2022, pour une exécution de code par une police de caractères piégée (Positive Security). Le scénario décrit par les deux sociétés — un modèle de facture, un générateur de PDF, puis des fichiers de configuration, puis des clés, puis la base de données — correspond à ce schéma, sans qu'on puisse affirmer que c'est celui-là.
Que doivent faire les entreprises clientes ?
Les recommandations de Fakturownia, de VosFactures et des juristes qui ont analysé l'affaire convergent (Fakturownia, Leto, Kohen Avocats) :
- Changer son mot de passe, sur VosFactures et partout où il était réutilisé. Activer en plus la double authentification, quand le service la propose, ne coûte rien.
- Régénérer ses clés API si des logiciels sont connectés à la plateforme.
- Se méfier de toute demande de changement de RIB. Les IBAN et les relations clients-fournisseurs exposés sont exactement ce qu'il faut pour monter une fraude au faux fournisseur. Toute demande doit être confirmée par téléphone, à un numéro déjà connu. Nous détaillons la méthode dans Fausse facture, faux RIB : comment repérer un PDF falsifié. Si une facture inattendue arrive en pièce jointe, Analyser un PDF indique, sans l'afficher ni l'exécuter, si elle contient du code, des liens externes ou des actions automatiques ; il ne vérifie pas le RIB.
- Documenter l'incident. Chaque entreprise cliente reste responsable du traitement des données personnelles de ses propres clients et fournisseurs : elle doit inscrire l'incident dans son registre des violations et évaluer si une notification à la CNIL s'impose dans les 72 heures (Leto, Kohen Avocats, CNIL).
- Ne pas cesser unilatéralement de payer son abonnement à la plateforme, ce qui expose à une condamnation pour les sommes dues, et conserver les preuves de ses échanges : notification reçue, messages, journaux de connexion.
Ce que l'affaire enseigne au-delà de VosFactures
Elle n'est pas un argument contre la réforme. La facture électronique vise d'abord la fraude à la TVA, et les plateformes agréées sont contrôlées par l'État. Mais elle illustre trois réalités qui valent pour tout service en ligne.
La sécurité d'un service est celle de ses sous-traitants. VosFactures n'a pas été attaquée directement : c'est son prestataire qui l'a été. La qualification SecNumCloud de son propre environnement n'a pas empêché l'exposition des données traitées ailleurs.
Les plateformes deviennent des cibles concentrées. Une plateforme de facturation réunit, pour des milliers d'entreprises, des IBAN, des relations commerciales et des montants. C'est précisément ce que cherchent les auteurs de fraudes au virement.
Chaque document fabriqué ou transformé sur un serveur est une surface d'attaque. Générer, fusionner, convertir, compresser un PDF sur un serveur suppose que le fichier, et parfois le code qui le produit, y transite (nous avons décrit ce circuit dans Où vont vos fichiers quand vous utilisez un convertisseur PDF en ligne ?). Pour les factures officielles, il n'y a pas d'alternative : elles doivent passer par une plateforme agréée. Pour tout le reste — assembler des justificatifs, alléger un scan, extraire une page, filigraner une copie —, il en existe une : faire le travail sur sa propre machine. C'est le principe de PDFKami, dont les outils s'exécutent dans le navigateur, sans envoyer le fichier nulle part.
Lexique
Plateforme agréée (PA) : opérateur immatriculé par l'administration pour émettre, transmettre et recevoir les factures électroniques.
AIFE : Agence pour l'informatique financière de l'État, qui gère notamment Chorus Pro.
Chorus Pro : plateforme de facturation électronique du secteur public.
SecNumCloud : qualification de sécurité des services cloud délivrée par l'ANSSI.
Clé API : identifiant secret qui permet à un logiciel de se connecter à un service en ligne.
Injection de modèle (SSTI) : attaque consistant à glisser du code dans un modèle que le serveur interprète.
SSRF : attaque qui force un serveur à effectuer des requêtes vers des ressources internes.
Registre des violations : document que tout responsable de traitement doit tenir, recensant les incidents touchant des données personnelles.