Le message arrive de l'adresse habituelle du fournisseur. La facture est la bonne : même numéro de commande, même montant, même mise en page. Seule une ligne a changé, en bas de page — le RIB. Un mois plus tard, le vrai fournisseur relance pour un impayé, et l'argent est parti depuis longtemps sur un compte ouvert à l'étranger.
Ce scénario porte plusieurs noms : fraude au faux fournisseur, fraude au faux RIB, ou, dans les rapports de la Banque de France, « substitution d'IBAN ». Il est en forte progression. Et il repose presque toujours sur un document qu'on ne pense pas à vérifier : un PDF.
Quelle est l'ampleur du phénomène ?
Selon le rapport 2025 de l'Observatoire de la sécurité des moyens de paiement, publié en septembre 2026 par la Banque de France, la fraude aux moyens de paiement a atteint 1,24 milliard d'euros en France. Une composante repart nettement à la hausse : la fraude par manipulation — celle où la victime réalise elle-même le paiement, trompée par un escroc —, qui atteint 516 millions d'euros, en hausse de 34 % en un an (Banque de France, communiqué). La substitution d'IBAN figure parmi les techniques citées.
Les entreprises le constatent. Selon une enquête Allianz Trade et Odoxa publiée en juin 2026, 52 % des grandes entreprises et ETI voient augmenter les tentatives de fraude, et 40 % des entreprises ciblées ont subi au moins une fraude avérée. Surtout, seules 41 % rappellent le client ou le fournisseur en cas de modification des coordonnées bancaires (Allianz Trade). Aux États-Unis, le FBI a recensé 3 milliards de dollars de pertes liées à la compromission de messageries professionnelles en 2025, deuxième catégorie de cybercriminalité la plus coûteuse (FBI IC3).
Comment les fraudeurs procèdent-ils ?
La Banque Postale décrit le schéma le plus courant (La Banque Postale). Dans sa version la plus aboutie, le fraudeur s'introduit dans la messagerie du fournisseur ; à défaut, il imite son adresse. Il lit les échanges, repère les clients et les factures en cours, puis envoie, depuis la vraie adresse ou une adresse presque identique, une facture authentique accompagnée d'un « nouveau RIB ». Il ne presse personne : il attend le cycle normal de paiement.
Deux variantes coexistent. Dans la première, la facture est intacte et c'est un document séparé — un « RIB » — qui est faux. Dans la seconde, la facture elle-même a été modifiée : le fraudeur a ouvert le PDF dans un éditeur et remplacé l'IBAN. C'est cette seconde variante qui laisse des traces techniques.
Les fuites de données alimentent directement ces fraudes. Après le piratage de la plateforme de facturation VosFactures, fin septembre 2026, son prestataire a reconnu le vol d'IBAN et de données de clients (Fakturownia), et l'éditeur a lui-même mis ses clients en garde contre la fraude au changement de coordonnées bancaires et aux faux fournisseurs (Next). Nous racontons l'affaire dans VosFactures : une plateforme piratée par son générateur de PDF.
Quels indices trahissent un PDF modifié ?
Un PDF garde souvent la mémoire de sa fabrication. Les spécialistes de l'analyse de documents s'appuient sur plusieurs indices, qu'il faut lire comme des pistes et non comme des preuves : les métadonnées sont facultatives et modifiables (PDF Association).
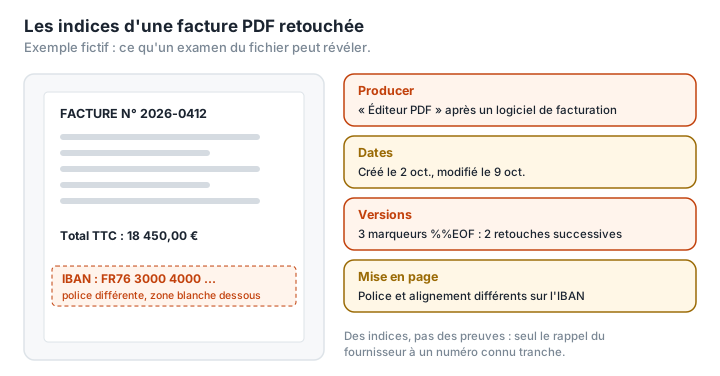
Le logiciel qui a produit le fichier. Un PDF indique en général le logiciel d'origine (« Creator ») et celui qui l'a produit ou modifié en dernier (« Producer »). Une facture émise par un logiciel de facturation, dont le dernier « Producer » est un éditeur de PDF grand public, a probablement été retouchée après coup.
Les dates. La date de modification change en principe à chaque édition. Une facture datée du 2 octobre, créée le 2 octobre et modifiée le 9, mérite une question.
Les versions successives. Beaucoup d'éditeurs ne réécrivent pas le fichier : ils ajoutent les modifications à la fin, et la version précédente reste présente. Chaque révision se termine par un marqueur %%EOF ; plusieurs marqueurs signalent plusieurs versions. Le chercheur Didier Stevens a publié un outil qui les compte (SANS ISC), et la PDF Association note que l'historique des versions est « l'un des meilleurs moyens de comprendre l'intention des modifications » (PDF Association). Attention : une signature électronique ou un formulaire rempli créent aussi des versions légitimes, et un fichier optimisé pour l'affichage web compte souvent deux marqueurs dès l'origine.
Les incohérences visuelles. Une police, une taille ou un espacement différents sur la seule ligne de l'IBAN ; un rectangle blanc posé sur l'ancien texte ; un « tampon » superposé. La société de cybersécurité Group-IB recense ces signes et juge, elle aussi, que la date de modification seule est peu probante (Group-IB).
Pour lire ces informations sans envoyer la facture sur un site tiers — elle contient vos coordonnées bancaires et celles de votre fournisseur —, le lecteur PDF déjà installé sur votre ordinateur suffit. Dans Acrobat Reader, Fichier › Propriétés (ou Ctrl+D, Cmd+D sur Mac) affiche, dans l'onglet Description, les dates de création et de modification, l'« Application » (le Creator) et le « Producteur PDF ». Sur Mac, dans Aperçu, Outils › Afficher l'inspecteur montre les mêmes champs. ExifTool, un outil libre en ligne de commande, les lit aussi, avec les métadonnées XMP (ExifTool). Les versions successives, elles, ne s'affichent pas dans ces fenêtres : il faut un outil comme celui de Didier Stevens. Nous expliquons ce que les métadonnées peuvent révéler dans Ce que les métadonnées de votre PDF disent de vous.
Un PDF propre prouve-t-il que la facture est authentique ?
Non, et c'est essentiel. Un fraudeur qui contrôle la messagerie du fournisseur peut envoyer une facture parfaitement intacte accompagnée d'un faux RIB séparé. Il peut aussi produire un PDF neuf avec un logiciel de facturation ordinaire. L'analyse du fichier peut confirmer un doute ; elle ne peut jamais lever une suspicion.
Une facture conforme comporte des mentions obligatoires — numéro, date, identité et SIREN des parties, détail des prestations, TVA (LegalPlace). Leur présence montre qu'un document ressemble à une facture, pas qu'il vient du bon émetteur.
Le seul réflexe vraiment fiable
La fiche réflexe de Cybermalveillance.gouv.fr consacrée à la fraude au virement le résume : pour toute demande de virement sur un nouveau RIB, contacter directement le créancier sur son numéro habituel pour lui faire confirmer le message et les coordonnées (Cybermalveillance.gouv.fr). Habituel, c'est-à-dire un numéro que l'on connaît déjà — celui du contrat, du devis signé, de l'annuaire —, jamais celui qui figure dans le message. Près de six entreprises sur dix ne le font pas.
D'autres mesures renforcent la protection :
- utiliser la vérification du bénéficiaire. Depuis le 9 octobre 2025, les banques de la zone euro doivent contrôler, avant chaque virement SEPA, que le nom du bénéficiaire correspond à l'IBAN, et signaler une correspondance exacte, partielle ou absente (INC). Si l'on passe outre un avertissement, la banque ne peut plus être tenue pour responsable. Ce contrôle ne protège pas d'un compte ouvert par le fraudeur au nom même du fournisseur, avec des documents usurpés, et en cas de correspondance partielle, c'est à vous de trancher ;
- activer la double authentification sur toutes les messageries de l'entreprise, pour couper le scénario à sa source ;
- séparer les rôles : la personne qui enregistre un changement de RIB ne doit pas être celle qui valide le paiement.
Et si le virement est parti ? Alertez immédiatement votre banque pour tenter un rappel des fonds, prévenez le fournisseur dont l'identité a été usurpée, vérifiez les règles de transfert de votre messagerie, portez plainte, et contactez Info Escroqueries au 0 805 805 817 (Cybermalveillance.gouv.fr). En principe, une banque qui exécute un virement conforme à l'IBAN indiqué n'est pas responsable ; la Cour de cassation a toutefois jugé, le 4 mars 2026 (pourvoi n° 25-11.959), qu'une banque ayant elle-même rédigé l'ordre de virement à partir d'un RIB manifestement faux engageait sa responsabilité et devait indemniser son client (Eurojuris).
La facture électronique va-t-elle régler le problème ?
En partie. Depuis le 1er septembre 2026, les factures entre entreprises doivent progressivement transiter par des plateformes agréées, sous forme de données structurées : toutes les entreprises doivent pouvoir les recevoir, et les grandes entreprises et ETI doivent déjà les émettre ainsi (LegalPlace). Une facture reçue par ce circuit vient d'un émetteur identifié, ce qui complique la fausse facture envoyée par e-mail. Mais la réforme vise d'abord la fraude à la TVA, les PME et micro-entreprises ne sont tenues d'émettre des factures électroniques qu'à partir du 1er septembre 2027, et le RIB lui-même continue souvent de circuler par e-mail. L'affaire VosFactures montre en outre que les plateformes deviennent elles-mêmes des cibles riches en IBAN. Le réflexe du coup de téléphone reste indispensable. Le calendrier complet de la réforme est détaillé dans Facture électronique : votre facture PDF est-elle encore valable ?
Lexique
Fraude par manipulation : fraude où la victime réalise elle-même le paiement, trompée par l'escroc.
FOVI : faux ordre de virement international, terme utilisé par la police pour ces fraudes.
Creator, Producer : champs des métadonnées d'un PDF indiquant le logiciel d'origine et celui qui l'a produit ou modifié.
Mise à jour incrémentale : mode d'enregistrement qui ajoute les modifications à la fin du fichier, en conservant la version précédente.
Vérification du bénéficiaire (VoP) : contrôle obligatoire depuis octobre 2025 dans la zone euro, qui compare le nom du bénéficiaire à l'IBAN avant un virement.