La riforma francese della fatturazione elettronica aveva un mese. Dal 1° settembre 2026 ogni impresa stabilita in Francia deve poter ricevere fatture elettroniche attraverso una piattaforma accreditata (in francese plateforme agréée), e le grandi imprese e quelle di dimensione intermedia devono anche emetterle così. Il 29 settembre FACTUALI, la società che gestisce VosFactures, una di queste piattaforme accreditate, è stata informata di un'intrusione presso il suo fornitore tecnico, la società polacca Fakturownia. Due giorni dopo lo Stato francese sospendeva in via precauzionale, per qualche giorno, gli scambi tra i propri servizi e la piattaforma.
È dunque una vicenda francese e polacca. Per le imprese che usano VosFactures — secondo il suo sito, «più di 500.000 professionisti» (VosFactures) — la domanda è concreta: che cosa è trapelato, e che cosa bisogna fare? Per tutti gli altri, compreso chi, fuori dalla Francia, fattura con un servizio online o trasforma documenti in PDF sul server di qualcun altro, il caso ricorda un'ovvietà che si dimentica volentieri: un documento elaborato su un server esiste anche su quel server.
Che cosa è successo?
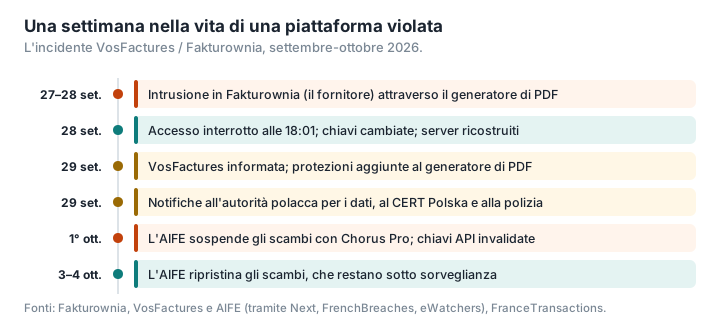
Il fornitore ha pubblicato una cronologia dettagliata (Fakturownia, aggiornamento del 1° ottobre). L'attaccante ha avuto accesso ai sistemi dalle 3:20 circa del 27 settembre alle 17:45 circa del 28 settembre. L'accesso è stato interrotto alle 18:01, chiavi e password sono state cambiate e il servizio è stato spostato su nuovi server, costruiti «da zero». Alle 2:35 del 29 settembre Fakturownia ha aggiunto protezioni supplementari… al suo generatore di file PDF. Lo stesso giorno la società ha avvisato l'autorità polacca per la protezione dei dati (UODO), il team nazionale di risposta agli incidenti informatici (CERT Polska) e la polizia.
È dal generatore di PDF che è entrato l'attaccante, secondo entrambe le società. Stando a VosFactures, ha sfruttato una vulnerabilità che riguardava «un meccanismo di generazione di file PDF a partire da modelli di fattura», ottenendo così l'accesso a file di configurazione contenenti «chiavi applicative e credenziali tecniche». Ha poi potuto eseguire comandi su diversi server e ottenere un accesso in lettura a una replica del database di produzione (FrenchBreaches, Econostrum). Il direttore tecnico di Fakturownia ha confermato il punto di partenza al sito polacco Niebezpiecznik: l'attaccante ha trovato una falla nei modelli di fattura, poi una falla nella libreria che genera i PDF, e ne ha ricavato la chiave che serve a firmare le sessioni di accesso, cosa che gli ha aperto le porte del server (Niebezpiecznik). VosFactures precisa di non avere «nessun elemento» che indichi una compromissione diretta del proprio ambiente, che ha la qualifica SecNumCloud dell'ANSSI: la certificazione di sicurezza che l'agenzia nazionale francese per la cybersicurezza rilascia ai servizi cloud.
Quali dati sono stati esposti?
Le due società non dicono esattamente la stessa cosa, e le loro dichiarazioni sono cambiate nel tempo.
Sul versante polacco, Fakturownia scrive che «l'incidente riguarda ogni account». I dati rubati comprendono i dati degli account, gli IBAN, le password, conservate sotto forma di impronte (hash), le chiavi di accesso alle interfacce di programmazione (API), gli importi di tutte le fatture, le anagrafiche di clienti e fornitori inserite prima del 16 ottobre 2024 e il contenuto completo delle fatture anteriori al 22 marzo 2021. Per circa 2.250 account sono stati copiati tutti i dati dal 2022 al 2026. Non sono coinvolti né le carte di pagamento né i certificati del KSeF, il sistema nazionale polacco di fatturazione elettronica. Il primo comunicato, del 29 settembre, parlava di fatture anteriori al 2023; l'aggiornamento del 1° ottobre è più preciso, e su alcuni punti più ampio (Fakturownia). Fakturownia commercializza il suo software anche con altri marchi all'estero, tra cui InvoiceOcean nel Regno Unito e Bitfactura in Spagna. L'avviso di Bitfactura, datato 2 ottobre, precisa che l'incidente «riguarda tutti gli account del servizio, compresi tutti gli account BitFactura» (Bitfactura); il sito britannico di InvoiceOcean, invece, non mostrava alcun avviso l'11 ottobre.
Sul versante francese, VosFactures parla dei dati degli account, di quelli dei clienti e dei fornitori dei suoi utenti e di una parte dei documenti generati (Next). Secondo FACTUALI, i dati delle carte di pagamento non sono stati toccati; la dichiarazione riguarda il suo ambiente protetto, senza precisare se tutti gli account vi siano ospitati (Fuites Infos). Tutte le chiavi API sono state invalidate il 1° ottobre (Fuites Infos). Il numero di clienti francesi effettivamente coinvolti non è stato comunicato.
Un attaccante che si fa chiamare «Fingerprint» afferma di aver sottratto 6 terabyte di fatture; la rivendicazione non è verificata (The Record). Lo stesso pseudonimo aveva già rivendicato attacchi contro servizi sanitari polacchi. Presentandosi come un «hacker etico», l'autore assicura di non voler vendere i dati; i servizi di sicurezza polacchi sospettano che sia polacco (Rzeczpospolita). Al 1° ottobre Fakturownia indicava che i dati non erano stati resi pubblici, e all'11 ottobre non era stata segnalata alcuna pubblicazione.
Perché lo Stato francese ha sospeso la piattaforma?
La mattina del 1° ottobre, secondo FranceTransactions, l'AIFE (Agence pour l'informatique financière de l'État, l'agenzia che gestisce l'informatica finanziaria dello Stato francese), che amministra Chorus Pro — la piattaforma attraverso cui il settore pubblico francese riceve le fatture —, ha sospeso «in via provvisoria» gli scambi con VosFactures. Ha precisato che a quel punto nessun dato di fatturazione era stato trasmesso all'amministrazione tramite questa soluzione, e che «nessuna impresa potrà essere sanzionata per le sole conseguenze di questa sospensione» (avviso dell'AIFE riportato da eWatchers). La sospensione è stata revocata nel fine settimana del 3 e 4 ottobre. Il banner dell'AIFE, citato da Next, spiega che dopo l'esame degli elementi tecnici trasmessi dalla piattaforma «la situazione operativa dei servizi della PA [la piattaforma accreditata] e le misure di sicurezza adottate non giustificano il mantenimento della sospensione»; gli scambi «restano naturalmente sotto sorveglianza, come per tutti i partner» (Next, FranceTransactions).
La decisione è logica. Dal 1° settembre, in Francia, una fattura elettronica deve passare per una piattaforma accreditata, che la trasmette al destinatario e ne comunica alcuni dati all'amministrazione (LegalPlace; abbiamo spiegato la riforma in Fatturazione elettronica in Francia: la tua fattura PDF è ancora valida?). Il settore pubblico francese, dal canto suo, non accetta più fatture via e-mail: «Non potete più inviare una fattura cartacea o un PDF per e-mail a un'amministrazione», ricorda LegalPlace nella sua guida a Chorus Pro (LegalPlace). Una piattaforma compromessa è quindi un anello di una catena a cui è ormai collegata tutta l'economia francese.
Come può un generatore di PDF aprire le porte di un server?
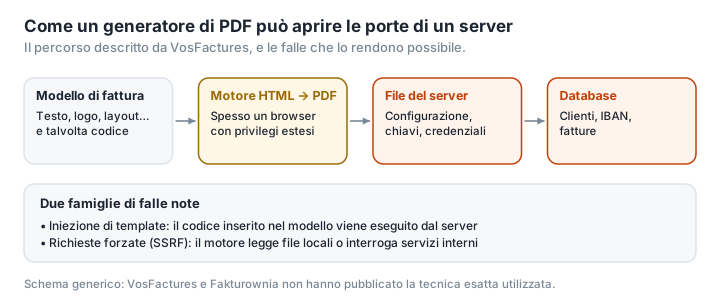
Né VosFactures né Fakturownia hanno pubblicato la tecnica esatta: si sa soltanto che parte dai modelli di fattura e dal generatore di PDF. L'attaccante, da parte sua, ha descritto al sito polacco Zaufana Trzecia Strona un'altra via d'ingresso, una SQL injection, che inserisce codice nelle query inviate al database; questa versione non è stata confermata (Zaufana Trzecia Strona). Ma la famiglia di falle in gioco sul versante PDF è ben nota agli specialisti.
Per trasformare un modello di fattura in PDF, molti servizi usano un motore che interpreta l'HTML, spesso un browser headless (cioè senza interfaccia grafica), che gira sul server con privilegi estesi. Se un utente riesce a inserire nel proprio modello del codice che il motore interpreta, diventano possibili diversi attacchi:
- l'iniezione di template lato server, che consiste nell'inserire codice nella sintassi del modello stesso e può permettere, secondo PortSwigger, di prendere «il controllo completo del server» (PortSwigger);
- la lettura di file locali o le richieste forzate (SSRF): un motore da HTML a PDF può essere indotto a includere nel PDF un file del server, o a interrogare servizi interni che espongono credenziali (Intigriti).
Falle di questo tipo sono state individuate in strumenti molto diffusi: wkhtmltopdf nel 2022, per richieste forzate verso la rete interna (NVD); la libreria Python ReportLab nel 2023, per l'esecuzione di codice (GitHub); dompdf nel 2022, per l'esecuzione di codice tramite un font trappola (Positive Security). Lo scenario descritto dalle due società — un modello di fattura, un generatore di PDF, poi i file di configurazione, poi le chiavi, poi il database — corrisponde a questo schema, senza che si possa affermare che sia andata proprio così.
Cosa devono fare le imprese clienti?
Le raccomandazioni di Fakturownia, di VosFactures e dei giuristi francesi che hanno analizzato il caso vanno nella stessa direzione (Fakturownia, Leto, Kohen Avocats):
- Cambia la password, su VosFactures e ovunque l'avessi riutilizzata. Attivare anche l'autenticazione a due fattori, quando il servizio la offre, non costa nulla.
- Rigenera le chiavi API se alla piattaforma sono collegati dei software.
- Diffida di qualsiasi richiesta di cambio delle coordinate bancarie (in Francia, un cambio di RIB: il relevé d'identité bancaire, il documento con gli estremi del conto che le banche francesi rilasciano ai clienti). Gli IBAN e i rapporti clienti-fornitori esposti sono esattamente ciò che serve per mettere a segno una frode del falso fornitore, la classica truffa del cambio IBAN. Ogni richiesta va confermata per telefono, a un numero che conosci già. Spieghiamo il metodo nella nostra guida per riconoscere una fattura PDF falsificata. Se ti arriva in allegato una fattura inattesa, Analizzare un PDF ti dice, senza mostrarla né eseguirla, se contiene codice, link esterni o azioni automatiche; non verifica le coordinate bancarie.
- Documenta l'incidente. Ogni impresa cliente resta titolare del trattamento dei dati personali dei propri clienti e fornitori: deve annotare l'incidente nel proprio registro delle violazioni e valutare se sia necessaria una notifica alla CNIL, l'autorità francese per la protezione dei dati (l'omologa del nostro Garante), entro 72 ore (Leto, Kohen Avocats, CNIL).
- Non smettere di pagare l'abbonamento alla piattaforma di tua iniziativa, perché rischieresti una condanna a versare le somme dovute, e conserva le prove dei tuoi scambi: la notifica ricevuta, i messaggi, i log di accesso.
E in Italia? Il paragone viene spontaneo: da noi la fattura elettronica è obbligatoria dal 1° gennaio 2019 per le operazioni tra soggetti residenti o stabiliti in Italia, e ogni fattura deve passare per il Sistema di Interscambio (SdI) dell'Agenzia delle Entrate, altrimenti si considera non emessa. Molte imprese, però, non la inviano né la ricevono in prima persona: l'Agenzia prevede che possano affidarne la trasmissione e la ricezione a un soggetto terzo, di solito un intermediario o un provider specializzato, che diventa a sua volta un anello della catena (Agenzia delle Entrate, guida dell'Agenzia, dicembre 2025). Se un fornitore che tratta dati personali per tuo conto subisce una violazione, deve informarti tempestivamente; spetta poi a te, come titolare del trattamento, notificarla al Garante per la protezione dei dati personali senza ingiustificato ritardo e, ove possibile, entro 72 ore da quando ne sei venuto a conoscenza, a meno che sia improbabile che comporti un rischio per i diritti e le libertà delle persone. In ogni caso devi documentare tutte le violazioni, anche quelle che non notifichi, per esempio in un apposito registro (Garante privacy).
Cosa insegna la vicenda, al di là di VosFactures
Non è un argomento contro la riforma. La fattura elettronica punta anzitutto a contrastare le frodi IVA, e le piattaforme accreditate sono controllate dallo Stato. Ma il caso illustra tre realtà che valgono per qualsiasi servizio online.
La sicurezza di un servizio è quella dei suoi subfornitori. VosFactures non è stata attaccata direttamente: è stato attaccato il suo fornitore. La qualifica SecNumCloud del suo ambiente non ha impedito l'esposizione dei dati trattati altrove.
Le piattaforme diventano bersagli concentrati. Una piattaforma di fatturazione riunisce, per migliaia di imprese, IBAN, rapporti commerciali e importi. È esattamente ciò che cercano gli autori delle frodi sui bonifici.
Ogni documento creato o trasformato su un server è una superficie d'attacco. Generare, unire, convertire o comprimere un PDF su un server significa che il file, e a volte il codice che lo produce, passa di lì (abbiamo descritto questo percorso in Dove finiscono i tuoi file quando usi un convertitore PDF online?). Per le fatture ufficiali in Francia non c'è alternativa: devono passare per una piattaforma accreditata. Per tutto il resto — mettere insieme dei giustificativi, alleggerire una scansione, estrarre una pagina, applicare una filigrana a una copia — un'alternativa c'è: fare il lavoro sul proprio computer. È il principio di PDFKami, i cui strumenti girano nel browser, senza inviare il file da nessuna parte.
Glossario
Piattaforma accreditata (PA): in francese plateforme agréée; operatore registrato dall'amministrazione francese per emettere, trasmettere e ricevere le fatture elettroniche. Qui la sigla PA non indica la pubblica amministrazione.
AIFE: Agence pour l'informatique financière de l'État, l'agenzia per l'informatica finanziaria dello Stato francese, che gestisce tra l'altro Chorus Pro.
Chorus Pro: la piattaforma di fatturazione elettronica del settore pubblico francese.
SecNumCloud: qualifica di sicurezza dei servizi cloud rilasciata dall'ANSSI, l'agenzia nazionale francese per la cybersicurezza.
Chiave API: identificativo segreto che permette a un software di collegarsi a un servizio online.
Iniezione di template (SSTI): attacco che consiste nell'inserire codice in un modello che il server interpreta.
SSRF: server-side request forgery, attacco che costringe un server a effettuare richieste verso risorse interne.
Registro delle violazioni: documento che ogni titolare del trattamento deve tenere, in cui sono annotati gli incidenti che riguardano dati personali.