El PDF parece un documento de recursos humanos: «Actualización de tus beneficios sociales: valídala en las próximas 24 horas». No contiene ningún enlace, ninguna macro, nada que un antivirus pueda señalar. Solo un código QR y una invitación a escanearlo con el móvil. Detrás, una página falsa de inicio de sesión de Microsoft 365 que recoge la contraseña… y el código de verificación en dos pasos.
Esta técnica tiene nombre: quishing, contracción de QR code y phishing. Se disparó a principios de 2026, y el PDF es su vehículo favorito.
¿Qué dicen las cifras?
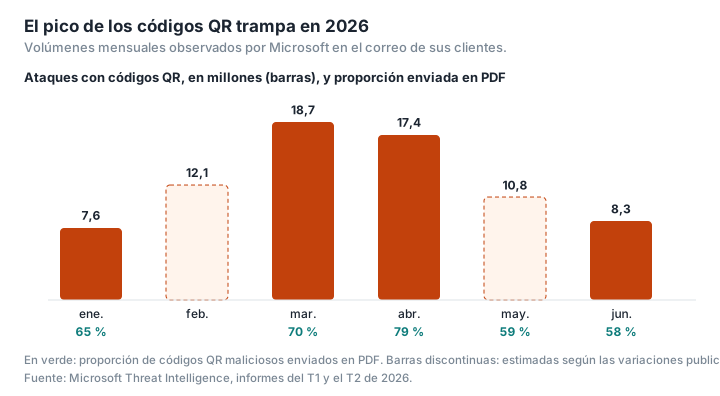
Desde principios de 2026, Microsoft publica cada trimestre un informe sobre las amenazas que detecta en el correo electrónico de sus clientes. En el primer trimestre de 2026, los ataques con códigos QR pasaron de 7,6 millones en enero a 18,7 millones en marzo, un aumento del 146 %: fue el vector de ataque que más creció. Los PDF adjuntos transportaban la mayor parte, el 65 % en enero y el 70 % en marzo (Microsoft).
El segundo trimestre matizó el panorama. Tras el pico de marzo, el volumen bajó mes a mes hasta quedarse en 8,3 millones en junio, un nivel parecido al de mediados de 2025. Pero la proporción de PDF llegó al 79 % en abril, antes de bajar al 58 % en junio, mientras los documentos de Word recuperaban terreno, hasta el 40 % en junio (Microsoft). Los volúmenes suben y bajan; el método, en cambio, se asienta. La empresa de ciberseguridad Kaspersky ya había observado que los correos de phishing con un código QR malicioso se habían multiplicado por más de cinco entre agosto y noviembre de 2025 (de 46 969 a 249 723 detecciones), y que los códigos solían ir metidos en un PDF adjunto (Kaspersky).
En Francia, Cybermalveillance.gouv.fr, el servicio del Gobierno francés de asistencia a las víctimas de ciberataques, describe sobre todo códigos QR pegados en parquímetros o en puntos de recarga de coches eléctricos, falsos avisos de multa y falsos avisos de paquete no entregado, además de «falsos códigos QR de confirmación de conexión a Office365» (Cybermalveillance.gouv.fr). En abril de 2025, por ejemplo, se retiraron de los parquímetros de Marsella falsos códigos QR con el logotipo de una empresa gestora de aparcamientos (Clubic).
¿Por qué eligen el PDF los estafadores?
Por dos razones, que Microsoft resume en una frase: los códigos QR aprovechan «las limitaciones de los motores de análisis basados en texto» y redirigen a las víctimas a webs de phishing en dispositivos móviles no gestionados (Microsoft).
El enlace es una imagen. Los filtros de correo leen el texto y los enlaces de un mensaje o de un documento. Un código QR es una imagen: la dirección que contiene no aparece en ninguna parte como texto, salvo que se aplique reconocimiento de imágenes. Cisco Talos señala que, por eso, estos PDF se cuelan entre los filtros que se basan en el texto y en palabras clave (Cisco Talos). Una campaña analizada por la empresa Cyble en 2025 da la medida: de más de 600 PDF trampa observados en tres meses, casi el 80 % no lo detectaba, en el momento del análisis, ninguno de los antivirus del servicio VirusTotal (Cyble).
El móvil está menos protegido. Escanear el código obliga a pasar del ordenador del trabajo, vigilado y filtrado, al móvil personal, que rara vez lo está tanto. En una pantalla pequeña, además, cuesta más leer la dirección completa de la página.
¿Qué variantes engañan a los filtros?
Los atacantes perfeccionan la técnica a medida que las defensas se adaptan.
- El código QR en la última página. En la campaña que describe Cyble, el código aparecía en la última página de un documento de cuatro: según la empresa, las herramientas de detección a menudo solo analizan las primeras (Cyble).
- El código QR partido en dos. Dos imágenes distintas, inofensivas en apariencia, que solo forman un código legible cuando se juntan en pantalla (Barracuda).
- El código QR anidado: un código malicioso colocado dentro o alrededor de uno legítimo (Barracuda).
- El señuelo de las anotaciones. Se añaden al documento, como anotaciones, enlaces legítimos —a DocuSign, por ejemplo— para tranquilizar a los filtros, mientras el código QR lleva a otra parte (Abnormal). A la inversa, Talos describe PDF en los que el código QR es legítimo y el enlace trampa se esconde en un comentario o en un campo de formulario (Cisco Talos).
Los temas se repiten: falsos documentos de recursos humanos, falsos avisos de pago, falsas solicitudes de firma electrónica, falsas páginas de inicio de sesión de Microsoft 365, siempre con un plazo que caduca para meter prisa a la víctima (Sophos).
¿Cómo comprobar un código QR sin caer en la trampa?
No lo escanees si no lo esperabas. «Ante la menor duda, ¡absténgase de escanear el código QR!», recomienda el Ministerio del Interior francés (Ministerio del Interior francés).
Lee la dirección antes de abrirla. La cámara del móvil no abre el enlace por sí sola: primero muestra un botón (o una miniatura) que hay que pulsar. En el iPhone, ese botón a menudo solo indica el nombre de dominio, no la dirección completa; en Android, lo que se ve depende del fabricante. Comprueba que la dirección corresponde exactamente al servicio que dice ser. Un acortador de enlaces o una dirección larguísima es una señal de alarma. Y una vez abierta la página, vuelve a comprobar la dirección de la web a la que te ha llevado, como aconseja también el ministerio.
No introduzcas nunca tus credenciales del trabajo en una página a la que hayas llegado por un código QR. Una petición de inicio de sesión de Microsoft 365 o de Google que llegue por esta vía debe considerarse sospechosa.
Examina el documento sin subirlo. Un PDF sospechoso puede revisarse en local: Analizar un PDF de PDFKami recorre su estructura en tu navegador, sin enviar el archivo a nadie. Indica cuántos enlaces externos, archivos adjuntos, fragmentos de código JavaScript, formularios y acciones automáticas contiene, sin mostrar las direcciones de los enlaces. No lee los códigos QR: para la herramienta, un código QR no es más que una imagen, que no descodifica. Así que un PDF cuya única trampa sea un código QR puede pasar sin dejar ningún indicio. La herramienta sirve para detectar lo que a veces acompaña al código, como enlaces añadidos en forma de anotaciones o un formulario. No es un antivirus. Para saber qué pasa con un archivo que subes a un servicio online, lee ¿Dónde acaban tus archivos cuando usas un conversor PDF online?
He escaneado el código y he introducido mis datos: ¿qué hago?
En Francia, la ficha de actuación de Cybermalveillance.gouv.fr sobre el phishing indica los pasos que hay que seguir (Cybermalveillance.gouv.fr); los equivalentes en España vienen después de la lista:
- Cambia inmediatamente la contraseña afectada, y en todos los sitios donde la reutilizabas.
- Si has introducido datos bancarios, llama a tu banco sin esperar para bloquear la tarjeta.
- Conserva las pruebas: el correo, el PDF, la dirección de la web.
- Notifica el mensaje en Signal Spam (signal-spam.fr), la plataforma francesa contra el correo basura, y la web fraudulenta en Phishing Initiative (phishing-initiative.fr), un servicio francés para notificar webs de phishing.
- Según el perjuicio (cargos fraudulentos, suplantación de identidad), presenta una denuncia en una comisaría o ante la Gendarmería (el cuerpo policial francés de naturaleza militar, el equivalente de la Guardia Civil). Para recibir asesoramiento, llama a Info Escroqueries, la línea de información sobre estafas de la policía francesa, en el 0 805 805 817 (un número gratuito francés); el servicio de asistencia en línea 17Cyber.gouv.fr también orienta a las víctimas.
¿Y en España? Puedes reenviar el correo sospechoso, una captura o la URL maliciosa a INCIBE-CERT, el equipo de respuesta a incidentes del Instituto Nacional de Ciberseguridad, en incidencias@incibe-cert.es, y pedir consejo gratuito y confidencial en el 017, su Línea de Ayuda en Ciberseguridad, de 8:00 a 23:00 todos los días del año (también por WhatsApp en el 900 116 117 y por Telegram en @INCIBE017) (INCIBE, INCIBE). Si has sufrido cargos fraudulentos, denúncialo en una comisaría de la Policía Nacional o en un cuartel de la Guardia Civil; la Guardia Civil admite denuncias por internet, con firma electrónica, por estafas y cargos fraudulentos cometidos por medios informáticos, mientras que la denuncia iniciada en la Oficina Virtual de la Policía Nacional hay que firmarla en comisaría en un plazo máximo de 72 horas (Guardia Civil, Policía Nacional). La versión callejera también ha llegado a España: en junio de 2025, el Ayuntamiento de Alicante alertó de una treintena de multas falsas dejadas en los parabrisas cerca del Mercado Central, con un código QR que llevaba a webs fraudulentas para robar datos personales y bancarios; las denuncias auténticas, recordó la Policía Local, nunca llevan código QR, sino un código de barras (Ayuntamiento de Alicante).
En la empresa, avisa también al departamento de informática: podrá revocar las sesiones abiertas y los dispositivos de verificación en dos pasos que haya añadido el atacante. LegalPlace, una empresa francesa de servicios jurídicos en línea, recuerda a los autónomos franceses la misma regla básica: ante un correo sospechoso, mejor no responder ni seguir sus enlaces (LegalPlace).
Glosario
Quishing: phishing mediante código QR; contracción de QR code y phishing.
Phishing: técnica que busca obtener información confidencial haciéndose pasar por un tercero de confianza.
Verificación en dos pasos (MFA): inicio de sesión que exige, además de la contraseña, un segundo elemento (un código, una aplicación). Algunas páginas de phishing la interceptan en tiempo real.
Anotación PDF: elemento añadido por encima del contenido de una página (enlace, comentario, nota), que los atacantes aprovechan para enturbiar el análisis.
VirusTotal: servicio que pasa un archivo por decenas de antivirus.