Il PDF sembra un documento delle risorse umane: «Aggiornamento dei tuoi benefit aziendali, da confermare entro 24 ore». Non contiene link, né macro, niente che un antivirus possa segnalare. Solo un QR code, e l'invito a scansionarlo con il telefono. Dietro c'è una falsa pagina di accesso a Microsoft 365 che raccoglie la password — e il codice dell'autenticazione a due fattori.
Questa tecnica ha un nome, quishing, nato dalla fusione di QR code e phishing. All'inizio del 2026 ha avuto un'impennata spettacolare, e il PDF è il suo veicolo preferito.
Cosa dicono i numeri?
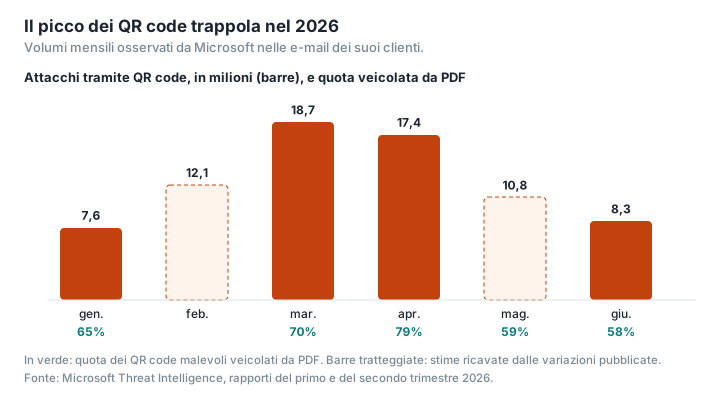
Dall'inizio del 2026 Microsoft pubblica ogni trimestre un quadro delle minacce osservate nelle e-mail dei suoi clienti. Nel primo trimestre 2026 gli attacchi tramite QR code sono passati da 7,6 milioni a gennaio a 18,7 milioni a marzo, un aumento del 146%: era il vettore d'attacco in più rapida crescita. Gli allegati PDF ne trasportavano la quota maggiore, il 65% a gennaio e il 70% a marzo (Microsoft).
Il secondo trimestre ha sfumato il quadro. Dopo il picco di marzo, il volume è calato ogni mese fino a scendere a 8,3 milioni a giugno, un livello paragonabile a quello di metà 2025. Ma la quota dei PDF ha toccato il 79% ad aprile, per poi ridiscendere al 58% a giugno, mentre i documenti Word recuperavano terreno, fino al 40% a giugno (Microsoft). I volumi oscillano; il metodo, invece, si consolida. La società di sicurezza informatica Kaspersky aveva già osservato che le e-mail di phishing con un QR code malevolo si erano più che quintuplicate tra agosto e novembre 2025 (da 46.969 a 249.723 rilevamenti), con i codici infilati per lo più in un allegato PDF (Kaspersky).
In Francia, Cybermalveillance.gouv.fr, il servizio pubblico francese di assistenza alle vittime di attacchi informatici, descrive soprattutto i QR code incollati su parcometri o colonnine di ricarica, le false multe e i falsi avvisi di mancata consegna, oltre a «falsi QR code di conferma di accesso a Office365» (Cybermalveillance.gouv.fr). Nell'aprile 2025, per esempio, a Marsiglia erano stati rimossi dai parcometri falsi QR code con il logo di un gestore di parcheggi (Clubic).
Perché i truffatori scelgono il PDF?
Per due ragioni, che Microsoft riassume in una frase: i QR code sfruttano «i limiti dei motori di analisi basati sul testo» e dirottano le vittime verso siti di phishing su dispositivi mobili non gestiti (Microsoft).
Il link è un'immagine. I filtri di posta leggono il testo e i link di un'e-mail o di un documento. Un QR code è un'immagine: l'indirizzo che contiene non compare da nessuna parte sotto forma di testo, a meno di ricorrere al riconoscimento delle immagini. Cisco Talos osserva che questi PDF sfuggono così ai filtri basati sul testo e sulle parole chiave (Cisco Talos). Una campagna analizzata dalla società Cyble nel 2025 dà la misura del fenomeno: su oltre 600 PDF trappola osservati in tre mesi, quasi l'80% non veniva rilevato, al momento dell'analisi, da nessuno degli antivirus del servizio VirusTotal (Cyble).
Il telefono è meno protetto. Scansionare il codice costringe a passare dal computer di lavoro, monitorato e filtrato, al telefono personale, che di rado lo è altrettanto. Su uno schermo piccolo, poi, l'indirizzo completo della pagina è più difficile da leggere.
Quali varianti ingannano i filtri?
Gli aggressori affinano la tecnica man mano che le difese si adattano.
- Il QR code all'ultima pagina. Nella campagna descritta da Cyble, il codice si trovava all'ultima pagina di un documento di quattro: secondo l'azienda, gli strumenti di rilevamento spesso analizzano solo le prime (Cyble).
- Il QR code spezzato in due. Due immagini distinte, ciascuna all'apparenza innocua, che formano un codice leggibile solo quando vengono ricomposte sullo schermo (Barracuda).
- Il QR code annidato, un codice malevolo inserito dentro o intorno a un codice legittimo (Barracuda).
- L'esca delle annotazioni. Link legittimi — verso DocuSign, per esempio — vengono aggiunti al documento come annotazioni per rassicurare i filtri, mentre il QR code porta altrove (Abnormal). Al contrario, Talos descrive PDF in cui il QR code è legittimo e il link trappola è nascosto in un commento o in un campo di un modulo (Cisco Talos).
I temi ricorrono: falsi documenti delle risorse umane, falsi avvisi di pagamento, false richieste di firma elettronica, false pagine di accesso a Microsoft 365, con una scadenza per mettere fretta alla vittima (Sophos).
Come controllare un QR code senza cadere nella trappola?
Non scansionarlo se non te lo aspettavi. «Al minimo dubbio, astenetevi dallo scansionare il QR code!», raccomanda il ministero dell'Interno francese (ministero dell'Interno francese).
Leggi l'indirizzo prima di aprirlo. La fotocamera del telefono non apre il link da sola: prima mostra un pulsante (o un'anteprima) da toccare. Su iPhone questo pulsante spesso indica solo il nome di dominio, non l'indirizzo completo; su Android la visualizzazione cambia a seconda del produttore. Verifica che l'indirizzo corrisponda esattamente al servizio annunciato. Un link abbreviato o un indirizzo lunghissimo è un campanello d'allarme. E una volta aperta la pagina, ricontrolla l'indirizzo del sito a cui il codice ti ha reindirizzato, come consiglia anche il ministero.
Non inserire mai le tue credenziali di lavoro in una pagina raggiunta tramite un QR code. Una richiesta di accesso a Microsoft 365 o a Google arrivata per questa strada va considerata sospetta.
Ispeziona il documento senza inviarlo. Un PDF sospetto si può esaminare in locale: Analizzare un PDF di PDFKami ne percorre la struttura nel tuo browser, senza trasmettere il file a nessuno. Segnala, indicandone il numero, i link esterni, gli allegati, il codice JavaScript, i moduli e le azioni automatiche, senza mostrare gli indirizzi dei link. Non legge i QR code: per lo strumento un QR code è solo un'immagine, che non decodifica. Un PDF la cui unica trappola è un QR code può quindi risultare privo di qualsiasi indizio. Lo strumento serve a individuare ciò che a volte accompagna il codice, come link inseriti sotto forma di annotazioni o un modulo. Non è un antivirus. Per sapere che fine fa un file caricato su un servizio online, leggi Dove finiscono i tuoi file quando usi un convertitore PDF online?
Ho scansionato e inserito le mie credenziali: che cosa faccio?
In Francia, la scheda pratica di Cybermalveillance.gouv.fr dedicata al phishing indica come procedere (Cybermalveillance.gouv.fr); per l'Italia, vedi il riquadro dopo l'elenco:
- Cambia subito la password in questione, e ovunque l'avessi riutilizzata.
- Se hai inserito dati bancari, contatta subito la banca per bloccare la carta.
- Conserva le prove: l'e-mail, il PDF, l'indirizzo del sito.
- Segnala il messaggio su Signal Spam (signal-spam.fr), la piattaforma francese per la segnalazione dello spam, e il sito fraudolento su Phishing Initiative (phishing-initiative.fr), un servizio francese per segnalare i siti di phishing.
- A seconda del danno (addebiti fraudolenti, furto d'identità), sporgi denuncia in commissariato o alla gendarmeria (la gendarmerie, l'equivalente francese dei Carabinieri). Per un consiglio, chiama Info Escroqueries, la linea francese di informazione sulle truffe, allo 0 805 805 817 (numero verde francese); anche il servizio di assistenza online 17Cyber.gouv.fr orienta le vittime.
E in Italia? Il riferimento è la Polizia Postale: sul suo portale, commissariatodips.it, puoi segnalare un sito di phishing indicandone l'indirizzo, ma quel modulo non vale come denuncia, che va presentata di persona in una delle sue sedi sul territorio (Polizia Postale). La Polizia Postale ha messo in guardia dal quishing già nel novembre 2023: inquadrare un QR code anche solo «per pagare un parcheggio» può portare su un sito falso, e il formato immagine del codice impedisce agli antivirus di rilevarne le minacce (Polizia Postale). Nel dicembre 2025 ha poi segnalato campagne di phishing che sfruttano il nome del sistema di pagamento PagoPA, con finte richieste di pagamento per contravvenzioni e sanzioni inviate via e-mail, SMS o app di messaggistica: il consiglio è di non cliccare su link o QR code, di verificare eventuali pendenze direttamente sui siti ufficiali degli enti e di segnalare il tentativo alla Polizia Postale (Polizia Postale).
In azienda, avvisa anche il reparto IT: potrà revocare le sessioni aperte e i dispositivi di autenticazione a due fattori aggiunti dall'aggressore. LegalPlace, società francese di servizi legali online, ricorda la stessa regola di base ai lavoratori autonomi francesi: davanti a un'e-mail sospetta, meglio non rispondere né seguirne i link (LegalPlace).
Glossario
Quishing: phishing tramite QR code; il termine nasce dalla fusione di QR code e phishing.
Phishing: tecnica che punta a ottenere informazioni riservate spacciandosi per un soggetto di fiducia.
Autenticazione a due fattori (MFA): accesso che richiede, oltre alla password, un secondo elemento (un codice, un'app). Alcune pagine di phishing lo intercettano in tempo reale.
Annotazione PDF: elemento aggiunto sopra il contenuto di una pagina (link, commento, nota), che gli aggressori sfruttano per confondere l'analisi.
VirusTotal: servizio che sottopone un file a decine di antivirus.