Le PDF ressemble à un document de ressources humaines : « Mise à jour de vos avantages sociaux, à valider sous 24 heures ». Il ne contient aucun lien, aucune macro, rien qu'un antivirus puisse signaler. Juste un QR code, et une invitation à le scanner avec son téléphone. Derrière, une fausse page de connexion Microsoft 365 qui recueille le mot de passe — et le code de double authentification.
Cette technique a un nom, le quishing, contraction de QR code et de phishing (hameçonnage). Elle a connu une poussée spectaculaire au début de 2026, et le PDF est son véhicule favori.
Que disent les chiffres ?
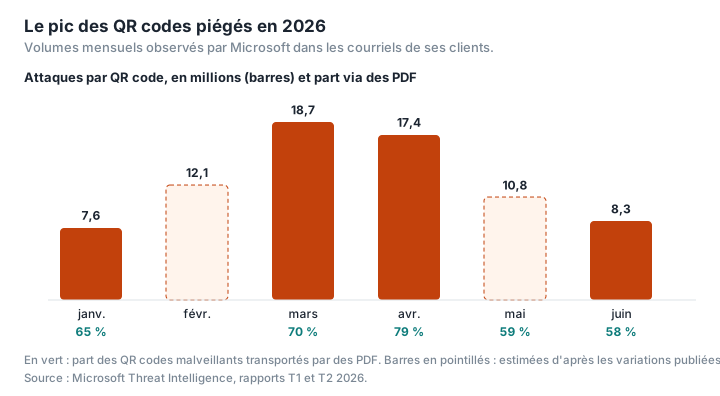
Depuis le début de 2026, Microsoft publie chaque trimestre un état des menaces observées dans les courriels de ses clients. Au premier trimestre 2026, les attaques par QR code sont passées de 7,6 millions en janvier à 18,7 millions en mars, soit une hausse de 146 % : c'était le vecteur d'attaque à la plus forte croissance. Les pièces jointes PDF en transportaient la plus grande part, 65 % en janvier, 70 % en mars (Microsoft).
Le deuxième trimestre a nuancé le tableau. Après le pic de mars, le volume a reculé chaque mois pour retomber à 8,3 millions en juin, un niveau comparable à la mi-2025. Mais la part des PDF a atteint 79 % en avril, avant de redescendre à 58 % en juin, tandis que les documents Word reprenaient du terrain, jusqu'à 40 % en juin (Microsoft). Les volumes fluctuent ; la méthode, elle, s'installe. L'éditeur Kaspersky avait déjà observé que les courriels d'hameçonnage contenant un QR code malveillant avaient été multipliés par plus de cinq entre août et novembre 2025 (de 46 969 à 249 723 détections), les codes étant le plus souvent glissés dans une pièce jointe PDF (Kaspersky).
En France, Cybermalveillance.gouv.fr décrit surtout les QR codes collés sur des parcmètres ou des bornes de recharge, les faux avis de contravention et les faux avis de passage, ainsi que de « faux QR codes de confirmation de connexion Office365 » (Cybermalveillance.gouv.fr). En avril 2025, de faux QR codes au logo d'un gestionnaire de parkings avaient ainsi été retirés d'horodateurs à Marseille (Clubic).
Pourquoi les escrocs choisissent-ils le PDF ?
Pour deux raisons, que Microsoft résume en une phrase : les QR codes exploitent « les limites des moteurs d'analyse fondés sur le texte » et redirigent les victimes vers des sites de phishing sur des appareils mobiles non gérés (Microsoft).
Le lien est une image. Les filtres de messagerie lisent le texte et les liens d'un courriel ou d'un document. Un QR code est une image : l'adresse qu'il contient n'apparaît nulle part sous forme de texte, sauf à appliquer une reconnaissance d'image. Cisco Talos note que ces PDF échappent ainsi aux filtres qui reposent sur le texte et les mots-clés (Cisco Talos). Une campagne analysée par la société Cyble en 2025 en donne la mesure : sur plus de 600 PDF piégés observés en trois mois, près de 80 % n'étaient détectés, au moment de l'analyse, par aucun des antivirus du service VirusTotal (Cyble).
Le téléphone est moins protégé. Scanner le code oblige à passer de l'ordinateur professionnel, surveillé et filtré, au téléphone personnel, qui l'est rarement autant. Sur un petit écran, l'adresse complète de la page est aussi plus difficile à lire.
Quelles variantes trompent les filtres ?
Les attaquants perfectionnent la technique à mesure que les défenses s'adaptent.
- Le QR code en dernière page. Dans la campagne décrite par Cyble, le code figurait à la dernière page d'un document de quatre pages : selon la société, les outils de détection n'analysent souvent que les premières (Cyble).
- Le QR code coupé en deux. Deux images distinctes, chacune inoffensive en apparence, qui ne forment un code lisible qu'une fois réunies à l'affichage (Barracuda).
- Le QR code imbriqué, un code malveillant placé dans ou autour d'un code légitime (Barracuda).
- Le leurre par annotation. Des liens légitimes — vers DocuSign, par exemple — sont posés en annotations sur le document pour rassurer les filtres, tandis que le QR code mène ailleurs (Abnormal). À l'inverse, Talos décrit des PDF où le QR code est légitime et le lien piégé caché dans un commentaire ou un champ de formulaire (Cisco Talos).
Les thèmes reviennent : faux document des ressources humaines, faux avis de paiement, fausse signature électronique, fausse page de connexion Microsoft 365, avec un délai d'expiration pour presser la victime (Sophos).
Comment vérifier un QR code sans tomber dans le piège ?
Ne le scannez pas si vous ne l'attendiez pas. « Au moindre doute, abstenez-vous de scanner le QR code ! », recommande le ministère de l'Intérieur (ministère de l'Intérieur).
Lisez l'adresse avant d'ouvrir. L'appareil photo du téléphone n'ouvre pas le lien tout seul : il affiche d'abord un bouton (ou une vignette) sur lequel il faut appuyer. Sur iPhone, ce bouton n'indique souvent que le nom de domaine, pas l'adresse complète ; sur Android, l'affichage varie selon le fabricant. Vérifiez que l'adresse correspond exactement au service annoncé. Un raccourcisseur de lien ou une adresse à rallonge est un signal d'alerte. Et une fois la page ouverte, vérifiez encore l'adresse du site sur lequel vous avez été redirigé, comme le conseille aussi le ministère.
Ne saisissez jamais vos identifiants professionnels sur une page atteinte par un QR code. Une demande de connexion Microsoft 365 ou Google arrivée par ce chemin doit être considérée comme suspecte.
Inspectez le document sans l'envoyer. Un PDF suspect peut être examiné localement : Analyser un PDF de PDFKami parcourt sa structure dans votre navigateur, sans transmettre le fichier à personne. Il signale, avec leur nombre, les liens externes, les pièces jointes, le code JavaScript, les formulaires et les actions automatiques, sans afficher les adresses des liens. Il ne lit pas les QR codes : pour lui, un QR code n'est qu'une image, qu'il ne décode pas. Un PDF dont le seul piège est un QR code peut donc ressortir sans aucun indice. L'outil sert à repérer ce qui accompagne parfois le code, comme des liens posés en annotations ou un formulaire. Ce n'est pas un antivirus. Pour savoir ce que devient un fichier déposé sur un service en ligne, voir Où vont vos fichiers quand vous utilisez un convertisseur PDF en ligne ?
J'ai scanné et saisi mes identifiants : que faire ?
La fiche réflexe de Cybermalveillance.gouv.fr consacrée à l'hameçonnage donne la marche à suivre (Cybermalveillance.gouv.fr) :
- Changez immédiatement le mot de passe concerné, et partout où il était réutilisé.
- Si vous avez saisi des coordonnées bancaires, faites opposition sans attendre.
- Conservez les preuves : le courriel, le PDF, l'adresse du site.
- Signalez le message sur signal-spam.fr et le site frauduleux sur phishing-initiative.fr.
- Selon le préjudice (débits frauduleux, usurpation d'identité), portez plainte au commissariat ou à la gendarmerie. Pour être conseillé, appelez Info Escroqueries au 0 805 805 817 (numéro gratuit) ; l'assistance en ligne 17Cyber.gouv.fr oriente aussi les victimes.
En entreprise, prévenez aussi le service informatique : il pourra révoquer les sessions ouvertes et les appareils de double authentification ajoutés par l'attaquant. LegalPlace rappelle la même règle de base à l'intention des indépendants : face à un courriel suspect, mieux vaut ne pas y répondre ni suivre ses liens (LegalPlace).
Lexique
Quishing : hameçonnage par QR code, contraction de QR code et de phishing.
Hameçonnage (phishing) : technique visant à obtenir des informations confidentielles en se faisant passer pour un tiers de confiance.
Double authentification (MFA) : connexion qui exige, en plus du mot de passe, un second élément (code, application). Certaines pages de phishing l'interceptent en temps réel.
Annotation PDF : élément ajouté par-dessus le contenu d'une page (lien, commentaire, note), que les attaquants détournent pour brouiller l'analyse.
VirusTotal : service qui soumet un fichier à des dizaines d'antivirus.