O PDF parece um documento dos recursos humanos: «Atualização dos seus benefícios sociais, a validar no prazo de 24 horas». Não tem nenhum link, nenhuma macro, nada que um antivírus possa assinalar. Apenas um código QR e um convite para o ler com o telemóvel. Do outro lado, uma página falsa de início de sessão do Microsoft 365 que recolhe a palavra-passe — e o código da autenticação de dois fatores.
Esta técnica tem nome: quishing, contração de QR code e phishing. Teve um crescimento espetacular no início de 2026, e o PDF é o seu veículo preferido.
O que dizem os números?
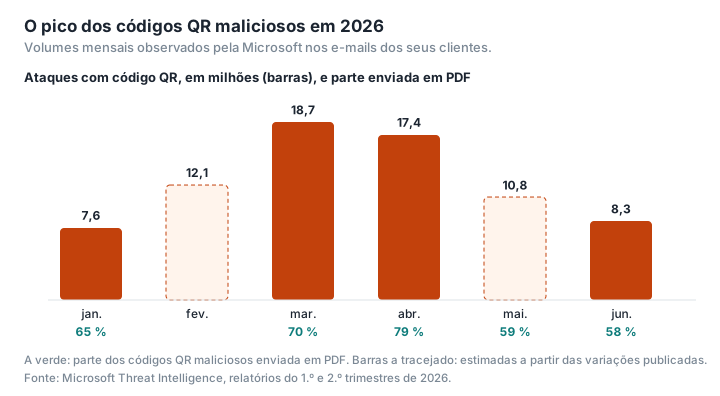
Desde o início de 2026, a Microsoft publica todos os trimestres um balanço das ameaças que observa nos e-mails dos seus clientes. No primeiro trimestre de 2026, os ataques com código QR passaram de 7,6 milhões em janeiro para 18,7 milhões em março, uma subida de 146 %: foi o vetor de ataque com maior crescimento. Os anexos PDF transportavam a maior parte, 65 % em janeiro e 70 % em março (Microsoft).
O segundo trimestre matizou o quadro. Depois do pico de março, o volume recuou todos os meses, até descer para 8,3 milhões em junho, um nível comparável ao de meados de 2025. Mas a parte dos PDF atingiu 79 % em abril, antes de baixar para 58 % em junho, enquanto os documentos Word recuperavam terreno, até chegarem aos 40 % em junho (Microsoft). Os volumes oscilam; o método, esse, veio para ficar. A empresa de segurança Kaspersky já tinha observado que os e-mails de phishing com um código QR malicioso se multiplicaram por mais de cinco entre agosto e novembro de 2025 (de 46 969 para 249 723 deteções), com os códigos inseridos, na maioria dos casos, num anexo PDF (Kaspersky).
Em França, a Cybermalveillance.gouv.fr, o serviço do Estado francês de assistência às vítimas de ciberataques, descreve sobretudo códigos QR colados em parquímetros ou em postos de carregamento de veículos elétricos, falsos avisos de multa e falsos avisos de tentativa de entrega, bem como «falsos códigos QR de confirmação de início de sessão no Office365» (Cybermalveillance.gouv.fr). Em abril de 2025, por exemplo, foram retirados de parquímetros em Marselha falsos códigos QR com o logótipo de uma empresa gestora de parques de estacionamento (Clubic).
Porque é que os burlões escolhem o PDF?
Por duas razões, que a Microsoft resume numa frase: os códigos QR exploram «as limitações dos motores de análise baseados em texto» e redirecionam as vítimas para sites de phishing em dispositivos móveis não geridos (Microsoft).
O link é uma imagem. Os filtros de e-mail leem o texto e os links de uma mensagem ou de um documento. Um código QR é uma imagem: o endereço que contém não aparece em lado nenhum sob a forma de texto, a não ser que se recorra ao reconhecimento de imagem. A Cisco Talos nota que estes PDF escapam assim aos filtros que se baseiam no texto e em palavras-chave (Cisco Talos). Uma campanha analisada pela empresa Cyble em 2025 dá a medida do problema: dos mais de 600 PDF armadilhados observados em três meses, perto de 80 % não eram detetados, no momento da análise, por nenhum dos antivírus do serviço VirusTotal (Cyble).
O telemóvel está menos protegido. Ler o código obriga a passar do computador de trabalho, vigiado e filtrado, para o telemóvel pessoal, que raramente o está tanto. Num ecrã pequeno, o endereço completo da página também é mais difícil de ler.
Que variantes enganam os filtros?
Os atacantes aperfeiçoam a técnica à medida que as defesas se adaptam.
- O código QR na última página. Na campanha descrita pela Cyble, o código estava na última página de um documento de quatro páginas: segundo a empresa, as ferramentas de deteção analisam muitas vezes apenas as primeiras (Cyble).
- O código QR partido em dois. Duas imagens distintas, cada uma aparentemente inofensiva, que só formam um código legível quando se juntam no ecrã (Barracuda).
- O código QR encaixado: um código malicioso colocado dentro ou à volta de um código legítimo (Barracuda).
- O engodo por anotação. Links legítimos — para o DocuSign, por exemplo — são colocados no documento como anotações para tranquilizar os filtros, enquanto o código QR leva a outro sítio (Abnormal). Em sentido inverso, a Talos descreve PDF em que o código QR é legítimo e o link malicioso está escondido num comentário ou num campo de formulário (Cisco Talos).
Os temas repetem-se: falso documento dos recursos humanos, falso aviso de pagamento, falsa assinatura eletrónica, falsa página de início de sessão do Microsoft 365, com um prazo de expiração para pressionar a vítima (Sophos).
Como verificar um código QR sem cair na armadilha?
Não o leia se não estava à espera dele. «À mínima dúvida, abstenha-se de ler o código QR!», recomenda o Ministério do Interior francês (Ministério do Interior francês).
Leia o endereço antes de abrir. A câmara do telemóvel não abre o link sozinha: mostra primeiro um botão (ou uma miniatura) em que é preciso tocar. No iPhone, esse botão indica muitas vezes apenas o nome de domínio, e não o endereço completo; no Android, o que aparece varia consoante o fabricante. Confirme que o endereço corresponde exatamente ao serviço anunciado. Um encurtador de links ou um endereço interminável é um sinal de alerta. E, depois de a página abrir, volte a verificar o endereço do site para onde foi redirecionado, como também aconselha o ministério.
Nunca introduza as suas credenciais profissionais numa página a que chegou através de um código QR. Um pedido de início de sessão no Microsoft 365 ou no Google que chegue por esse caminho deve ser considerado suspeito.
Inspecione o documento sem o enviar. Um PDF suspeito pode ser examinado localmente: a ferramenta Analisar um PDF do PDFKami percorre a sua estrutura no seu navegador, sem transmitir o ficheiro a ninguém. Assinala, com o respetivo número, os links externos, os anexos, o código JavaScript, os formulários e as ações automáticas, sem mostrar os endereços dos links. Não lê códigos QR: para a ferramenta, um código QR é apenas uma imagem, que ela não descodifica. Um PDF cuja única armadilha seja um código QR pode, portanto, passar pela análise sem qualquer indício. A ferramenta serve para detetar o que por vezes acompanha o código, como links colocados em anotações ou um formulário. Não é um antivírus. Para saber o que acontece a um ficheiro carregado num serviço online, veja Para onde vão os seus ficheiros quando usa um conversor PDF online?
Li o código e introduzi as minhas credenciais: o que fazer?
Em França, a ficha de procedimentos da Cybermalveillance.gouv.fr dedicada ao phishing indica os passos a seguir (Cybermalveillance.gouv.fr); os equivalentes portugueses vêm a seguir à lista:
- Mude imediatamente a palavra-passe em causa, e em todos os sítios onde a reutilizava.
- Se introduziu dados bancários, contacte sem demora o banco para bloquear o cartão.
- Guarde as provas: o e-mail, o PDF, o endereço do site.
- Denuncie a mensagem na Signal Spam (signal-spam.fr), a plataforma francesa de denúncia de spam, e o site fraudulento na Phishing Initiative (phishing-initiative.fr), um serviço francês de denúncia de sites de phishing.
- Consoante o prejuízo (débitos fraudulentos, usurpação de identidade), apresente queixa numa esquadra da polícia ou num posto da gendarmerie, o equivalente francês da GNR. Para obter aconselhamento, ligue para o Info Escroqueries, a linha de informação sobre burlas da polícia francesa, pelo 0 805 805 817 (número gratuito em França); o serviço francês de assistência online 17Cyber.gouv.fr também orienta as vítimas.
E em Portugal? O Banco de Portugal aconselha a não abrir QR codes incluídos em mensagens sem ter a certeza de que a fonte é segura, a contactar imediatamente o banco se detetar na conta movimentos que não autorizou e, se for vítima de fraude, a denunciar a situação à PSP, à GNR, à Polícia Judiciária ou ao Ministério Público (Banco de Portugal); a Polícia Judiciária recebe queixas eletrónicas, com autenticação pelo Cartão de Cidadão (PJ). A campanha pode também ser comunicada ao Centro Nacional de Cibersegurança e à sua equipa de resposta a incidentes, o CERT.PT, através da notificação voluntária da plataforma MyCiber (CNCS), e a Linha Internet Segura, coordenada pela APAV (Associação Portuguesa de Apoio à Vítima), presta apoio a vítimas de cibercrime nos dias úteis, pelo número gratuito 800 21 90 90 (APAV). A GNR também já alertou para o quishing: a 24 de março de 2026, publicou nas redes sociais um vídeo com a legenda «QR codes podem ser perigosos!» (GNR).
Numa empresa, avise também o departamento de informática: poderá revogar as sessões abertas e os dispositivos de autenticação de dois fatores acrescentados pelo atacante. A LegalPlace, empresa francesa de serviços jurídicos online, lembra a mesma regra básica aos trabalhadores independentes: perante um e-mail suspeito, o melhor é não responder nem seguir os seus links (LegalPlace).
Glossário
Quishing: phishing por código QR, contração de QR code e phishing.
Phishing: técnica que visa obter informações confidenciais fazendo-se passar por um terceiro de confiança.
Autenticação de dois fatores (MFA): início de sessão que exige, além da palavra-passe, um segundo elemento (código, aplicação). Algumas páginas de phishing intercetam-no em tempo real.
Anotação PDF: elemento acrescentado por cima do conteúdo de uma página (link, comentário, nota), que os atacantes desviam para baralhar a análise.
VirusTotal: serviço que submete um ficheiro a dezenas de antivírus.