A 7 de março de 2025, a delegação do FBI em Denver publicou um aviso invulgar. Não visava software pirata nem um e-mail de phishing, mas um gesto de uma banalidade absoluta: converter um ficheiro Word em PDF num site gratuito. «Os criminosos utilizam ferramentas gratuitas de conversão de documentos online para instalar software malicioso nos computadores das vítimas, o que pode levar a incidentes como ataques de ransomware», escreveu a agência (FBI).
Um ano e meio depois, o alerta continua tão atual como no primeiro dia. As campanhas documentadas multiplicaram-se, e a França está entre os países mais atingidos por uma delas.
O que diz exatamente o FBI?
O mecanismo descrito é simples, e é isso que o torna eficaz. O falso conversor faz o que promete: junta as suas imagens num PDF, converte o seu documento, descarrega o seu vídeo. Mas o ficheiro obtido, avisa o FBI, pode também conter software malicioso escondido, que dá aos criminosos acesso ao computador da vítima.
O FBI aponta um segundo risco, menos espetacular mas igualmente sério: os ficheiros enviados podem ser vasculhados para deles extrair informações pessoais — número de segurança social, data de nascimento, número de telefone, dados bancários, endereços de e-mail e palavras-passe, e até as frases secretas das carteiras de criptomoedas. E muitas vítimas, acrescenta a agência, só se apercebem da infeção quando já é tarde demais.
Um dos responsáveis da delegação de Denver descrevia então uma burla observada «em todo o país» e que estava «a tornar-se desenfreada» (Denver7). O FBI não divulgou qualquer número de vítimas: tratava-se de um comunicado local, não de um alerta nacional.
Como funcionam estes falsos conversores?
Os relatórios publicados desde então por empresas de cibersegurança mostram várias variantes de um mesmo princípio: conseguir, a coberto de um serviço útil, que a vítima abra ou execute alguma coisa.
O site falso que imita um verdadeiro. Em abril de 2025, a empresa CloudSEK descreveu dois sites que copiavam o conversor PDFCandy. Depois de uma falsa animação de conversão, um falso teste «não sou um robô» pedia ao utilizador que copiasse um comando para o Windows. Esse comando descarregava um ficheiro comprimido chamado «adobe.zip» e instalava depois um programa que roubava as palavras-passe guardadas no navegador e as carteiras de criptomoedas (CloudSEK).
O software honesto… durante dois meses. A campanha batizada TamperedChef, analisada no verão de 2025, difundia através de anúncios do Google um «editor de PDF» gratuito, o AppSuite PDF Editor, que funcionava normalmente. Cerca de 56 dias depois de ter sido disponibilizado — o tempo de uma campanha publicitária —, uma atualização remota transformou-o num programa de roubo de credenciais (Truesec). A Sophos contabilizou mais de 300 máquinas afetadas em mais de uma centena de organizações; a Alemanha (cerca de 15%), o Reino Unido (14%) e a França (9%) concentravam, entre os três, quase 40% das vítimas (Sophos).
O conversor que trabalha mesmo, e com prejuízo. No final de 2025, investigadores alemães descreveram uma família de conversores para instalar — CrystalPDF, ConvertMate, PDFSpark e outros — promovidos através de publicidade e de otimização para motores de busca. Vários utilizavam um serviço de conversão legítimo e pago. Os investigadores notam que gastavam dinheiro para prestar um serviço sem daí tirarem qualquer receita visível (Controlware) — a receita estava noutro lado. Em janeiro de 2026, outra equipa documentou catorze domínios deste tipo que instalavam cavalos de Troia de acesso remoto (Nextron Systems), e a Microsoft descreveu a campanha Crystal PDF no seu próprio blogue de segurança (Microsoft).
O ficheiro que não tem o formato certo. No final de 2024, um investigador que acompanha o malware Gootloader — muitas vezes usado como porta de entrada para ransomware — assinalou falsos conversores de PDF para Word que, em vez do documento esperado, devolviam um ficheiro comprimido com um script (BleepingComputer).
Há um ponto comum a todos estes casos: chega-se muitas vezes a estes sites através de um anúncio, colocado no topo dos resultados de pesquisa, acima dos sites legítimos.
E os conversores honestos, não têm riscos?
Não tentam infetá-lo. Mas o seu modelo assenta no envio do seu ficheiro para os servidores deles, onde fica guardado durante algum tempo — duas horas no iLovePDF, por exemplo, que o indica claramente (iLovePDF). Durante esse tempo, o ficheiro existe noutro lado que não o seu computador, e pode ser exposto por um erro de configuração.
Já aconteceu. Em julho de 2024, investigadores da Cybernews descobriram que dois conversores online pertencentes à mesma empresa britânica, o PDF Pro e o Help PDF, deixavam acessível a qualquer pessoa um espaço de armazenamento com 89 000 documentos de utilizadores: passaportes, cartas de condução, contratos (Cybernews). Nenhum pirata esteve envolvido; bastou uma definição mal configurada.
A fabricante de antivírus Kaspersky resume a recomendação que daí decorre: nunca converter informações confidenciais online e preferir as ferramentas locais (Kaspersky).
Como reconhecer um site duvidoso?
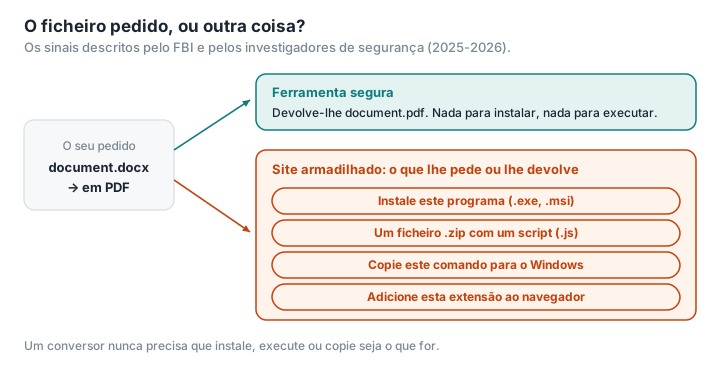
Os sinais descritos pelo FBI e pelos investigadores citados acima são concretos:
- Pedem-lhe que instale um programa (.exe, .msi) ou uma extensão do navegador para converter um ficheiro. Um conversor online não precisa de nenhum dos dois.
- O ficheiro obtido não tem o formato pedido: esperava um .pdf ou um .docx e recebe um .zip, um .exe, um .js.
- Pedem-lhe que copie um comando para a janela «Executar» do Windows ou para o PowerShell, muitas vezes a pretexto de verificar que não é um robô. Nenhum site legítimo faz isso.
- O endereço parece o de um site conhecido, com uma letra de diferença, ou com outra terminação. A porta-voz do FBI de Denver deu o exemplo de um «inc» em vez de um «co» (CSO Online).
- Chegou lá através de uma ligação patrocinada. A ANSSI, a agência nacional de cibersegurança francesa, recomenda descarregar o software a partir dos sites oficiais dos editores, e o Cybermalveillance.gouv.fr, a plataforma francesa de apoio às vítimas de cibercrime, aconselha a instalar aplicações apenas a partir dos sites ou das lojas oficiais (Cybermalveillance.gouv.fr).
- Enviam-lhe um ficheiro comprimido protegido por palavra-passe: é uma técnica clássica para escapar aos antivírus.
E se o mal já estiver feito? O FBI aconselha a avisar imediatamente o banco, a mudar as palavras-passe a partir de um dispositivo não infetado e a mandar analisar o computador. Em França, a plataforma Cybermalveillance.gouv.fr orienta as vítimas e põe-nas em contacto com prestadores de assistência informática. Para uma empresa, o que está em jogo vai além do computador infetado: o RGPD obriga-a a proteger os dados pessoais que detém contra qualquer «acesso ou divulgação não autorizados» (LegalPlace), e uma violação de dados pode ter de ser notificada à CNIL, a autoridade francesa de proteção de dados (CNIL).
Converter sem enviar e sem instalar
Todos os cenários acima pressupõem uma de duas coisas: que o seu ficheiro vá parar a um servidor, ou que instale um programa. Uma ferramenta que trabalha dentro da própria página web, com as capacidades do navegador, não exige nem uma nem outra.
É o princípio do PDFKami: juntar, comprimir, converter imagens em PDF, dividir, pôr marca de água, tudo se faz no seu navegador. O ficheiro não é enviado; não há nenhum programa para instalar; o resultado é o ficheiro pedido, no formato pedido. E pode verificá-lo: abra a página, desligue-se da internet, e a conversão continua a funcionar. Abra o separador Rede das ferramentas de programador: nenhum pedido sai com o seu ficheiro — veja como fazer num minuto.
Uma última precaução vale tanto para nós como para os outros: verifique o endereço. Um site falso pode imitar qualquer serviço, incluindo uma ferramenta local. Escreva o endereço por si ou use um marcador, em vez de clicar num anúncio.
Glossário
Software malicioso (malware): programa concebido para causar danos — roubar dados, espiar, cifrar ficheiros.
Ransomware: software malicioso que cifra os ficheiros de uma vítima e exige um resgate para os devolver.
Infostealer (ladrão de informações): software malicioso que recolhe as palavras-passe, os cookies de sessão e as carteiras de criptomoedas guardados no computador.
Malvertising: difusão de software malicioso através de anúncios, nomeadamente nos resultados dos motores de busca.
Cavalo de Troia de acesso remoto (RAT): programa que dá a um atacante o controlo de um computador à distância.
IC3: o Internet Crime Complaint Center, serviço do FBI que recebe as queixas por cibercrime nos Estados Unidos. Em França, é o Cybermalveillance.gouv.fr que orienta as vítimas.