Le 7 mars 2025, le bureau du FBI à Denver a publié un avertissement inhabituel. Il ne visait pas un logiciel pirate ni un courriel d'hameçonnage, mais un geste d'une banalité absolue : convertir un fichier Word en PDF sur un site gratuit. « Des criminels utilisent des outils gratuits de conversion de documents en ligne pour installer des logiciels malveillants sur les ordinateurs des victimes, ce qui peut conduire à des incidents comme des attaques par rançongiciel », écrivait l'agence (FBI).
Un an et demi plus tard, l'alerte n'a rien perdu de son actualité. Les campagnes documentées se sont multipliées, et la France figure parmi les pays les plus touchés par l'une d'elles.
Que dit exactement le FBI ?
Le mécanisme décrit est simple, et c'est ce qui le rend efficace. Le faux convertisseur fait ce qu'il promet : il fusionne vos images en un PDF, convertit votre document, télécharge votre vidéo. « Mais le fichier obtenu peut contenir un logiciel malveillant caché, qui donne aux criminels l'accès à l'ordinateur de la victime. »
Le FBI ajoute un second risque, moins spectaculaire et tout aussi sérieux : les fichiers envoyés peuvent être fouillés pour en extraire des informations personnelles — numéro de sécurité sociale, date de naissance, numéro de téléphone, données bancaires, adresses e-mail et mots de passe, et même les phrases secrètes de portefeuilles de cryptomonnaies. Et, précise l'agence, « beaucoup de victimes ne se rendent compte de l'infection que lorsqu'il est trop tard ».
L'un des responsables du bureau de Denver décrivait alors une arnaque observée « dans tout le pays », et qui devenait « galopante » (Denver7). Le FBI n'a publié aucun chiffre sur le nombre de victimes : il s'agit d'un communiqué local, pas d'une alerte nationale.
Comment fonctionnent ces faux convertisseurs ?
Les rapports publiés depuis par des entreprises de cybersécurité montrent plusieurs variantes d'un même principe : obtenir, sous couvert d'un service utile, que la victime ouvre ou exécute quelque chose.
Le faux site qui imite un vrai. En avril 2025, la société CloudSEK a décrit deux sites copiant le convertisseur PDFCandy. Après une fausse animation de conversion, un faux test « je ne suis pas un robot » demandait à l'utilisateur de copier une commande dans Windows. Elle déclenchait le téléchargement d'une archive « adobe.zip », puis l'installation d'un programme qui dérobait les mots de passe enregistrés dans le navigateur et les portefeuilles de cryptomonnaies (CloudSEK).
Le logiciel honnête… pendant deux mois. La campagne baptisée TamperedChef, analysée à l'été 2025, diffusait par des publicités Google un « éditeur PDF » gratuit, AppSuite PDF Editor, qui fonctionnait normalement. Environ 56 jours après sa mise en ligne — le temps d'une campagne publicitaire —, une mise à jour à distance l'a transformé en voleur d'identifiants (Truesec). Sophos a recensé plus de 300 machines touchées dans plus d'une centaine d'organisations ; l'Allemagne (environ 15 %), le Royaume-Uni (14 %) et la France (9 %) concentraient à eux trois près de 40 % des victimes (Sophos).
Le convertisseur qui travaille vraiment, à perte. Des chercheurs allemands ont décrit fin 2025 une famille de convertisseurs à installer — CrystalPDF, ConvertMate, PDFSpark et d'autres — promus par publicité et par référencement. Plusieurs utilisaient un service de conversion légitime et payant. Les chercheurs notent qu'ils dépensaient de l'argent pour rendre un service sans en tirer de revenu visible (Controlware) — le revenu était ailleurs. En janvier 2026, une autre équipe a documenté quatorze domaines de ce type installant des chevaux de Troie d'accès à distance (Nextron Systems), et Microsoft a décrit la campagne Crystal PDF dans son propre blog de sécurité (Microsoft).
Le fichier qui n'a pas le bon format. Fin 2024, un chercheur qui suit le logiciel malveillant Gootloader — souvent utilisé comme porte d'entrée pour des rançongiciels — a signalé de faux convertisseurs PDF vers Word qui rendaient, au lieu du document attendu, une archive contenant un script (BleepingComputer).
Un point commun traverse ces cas : on arrive souvent sur ces sites par une publicité, placée en tête des résultats de recherche au-dessus des sites légitimes.
Et les convertisseurs honnêtes, sont-ils sans risque ?
Ils ne cherchent pas à vous infecter. Mais leur modèle repose sur l'envoi de votre fichier vers leurs serveurs, où il est conservé un certain temps — deux heures chez iLovePDF, par exemple, qui l'indique clairement (iLovePDF). Pendant ce temps, le fichier existe ailleurs que chez vous, et peut être exposé par une erreur de configuration.
C'est arrivé. En juillet 2024, des chercheurs de Cybernews ont découvert que deux convertisseurs en ligne appartenant à la même société britannique, PDF Pro et Help PDF, laissaient accessible à quiconque un espace de stockage contenant 89 000 documents d'utilisateurs : passeports, permis de conduire, contrats (Cybernews). Aucun pirate n'était en cause ; un simple paramètre mal réglé suffisait.
L'éditeur d'antivirus Kaspersky résume la recommandation qui en découle : ne jamais convertir d'informations confidentielles en ligne, et préférer les outils locaux (Kaspersky).
Comment reconnaître un site douteux ?
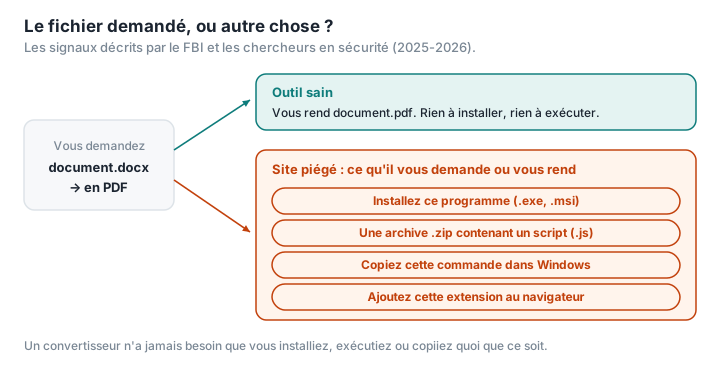
Les signaux décrits par le FBI et les chercheurs cités plus haut sont concrets :
- On vous demande d'installer un programme (.exe, .msi) ou une extension de navigateur pour convertir un fichier. Un convertisseur en ligne n'en a pas besoin.
- Le fichier obtenu n'a pas le format demandé : vous attendiez un .pdf ou un .docx, vous recevez un .zip, un .exe, un .js.
- On vous demande de copier une commande dans la fenêtre « Exécuter » de Windows ou dans PowerShell, souvent sous prétexte de vérifier que vous n'êtes pas un robot. Aucun site légitime ne fait cela.
- L'adresse ressemble à celle d'un site connu, à une lettre près, ou avec une autre extension. La porte-parole du FBI de Denver citait l'exemple d'un « inc » à la place d'un « co » (CSO Online).
- Vous êtes arrivé par un lien sponsorisé. L'ANSSI recommande de télécharger les logiciels sur les sites officiels des éditeurs, et Cybermalveillance.gouv.fr de n'installer des applications que depuis les sites ou magasins officiels (Cybermalveillance.gouv.fr).
- On vous envoie une archive protégée par mot de passe : c'est une technique classique pour échapper aux antivirus.
Et si le mal est fait ? Le FBI conseille de prévenir immédiatement sa banque, de changer ses mots de passe depuis un appareil sain, et de faire analyser l'ordinateur. En France, la plateforme Cybermalveillance.gouv.fr oriente les victimes et les met en relation avec des prestataires. Pour une entreprise, l'enjeu dépasse l'ordinateur infecté : le RGPD l'oblige à protéger les données personnelles qu'elle détient contre tout « accès non autorisé ou divulgation » (LegalPlace), et une violation de données peut devoir être notifiée à la CNIL (CNIL).
Convertir sans envoyer, et sans installer
Tous les scénarios ci-dessus supposent l'une de ces deux choses : que votre fichier parte vers un serveur, ou que vous installiez un programme. Un outil qui travaille dans la page web elle-même, avec les capacités du navigateur, n'exige ni l'un ni l'autre.
C'est le principe de PDFKami : fusionner, compresser, convertir des images en PDF, découper, filigraner se font dans votre navigateur. Le fichier n'est pas téléversé ; aucun programme n'est à installer ; le résultat est le fichier demandé, au format demandé. Et cela se vérifie : chargez la page, coupez votre connexion, la conversion fonctionne toujours. Ouvrez l'onglet Réseau des outils de développement, aucune requête ne part avec votre fichier — voici comment faire en une minute.
Une dernière précaution vaut pour nous comme pour les autres : vérifiez l'adresse. Un faux site peut imiter n'importe quel service, y compris un outil local. Tapez l'adresse vous-même ou utilisez un favori, plutôt que de cliquer sur une publicité.
Lexique
Logiciel malveillant (malware) : programme conçu pour nuire — voler des données, espionner, chiffrer des fichiers.
Rançongiciel (ransomware) : logiciel malveillant qui chiffre les fichiers d'une victime et réclame une rançon pour les rendre.
Voleur d'informations (infostealer) : logiciel malveillant qui collecte les mots de passe, cookies de session et portefeuilles de cryptomonnaies stockés sur l'ordinateur.
Malvertising : diffusion de logiciels malveillants par des publicités, notamment dans les résultats des moteurs de recherche.
Cheval de Troie d'accès à distance (RAT) : programme qui donne à un attaquant le contrôle d'un ordinateur à distance.
IC3 : service du FBI qui recueille les plaintes pour cybercriminalité aux États-Unis. En France, Cybermalveillance.gouv.fr oriente les victimes.