El 7 de marzo de 2025, la oficina del FBI en Denver publicó un aviso poco habitual. No iba dirigido contra un programa pirata ni contra un correo de phishing, sino contra un gesto de lo más corriente: convertir un archivo de Word a PDF en una web gratuita. «Los delincuentes utilizan herramientas gratuitas de conversión de documentos en línea para instalar malware en los ordenadores de las víctimas, lo que da lugar a incidentes como ataques de ransomware», escribía la agencia (FBI).
Año y medio después, la alerta sigue igual de vigente. Las campañas documentadas se han multiplicado, y Europa no se ha librado: Alemania, el Reino Unido y Francia figuran entre los países más afectados por una de ellas.
¿Qué dice exactamente el FBI?
El mecanismo que describe es sencillo, y eso es lo que lo hace eficaz. El conversor falso hace lo que promete: une tus imágenes en un PDF, convierte tu documento, descarga tu vídeo. Pero el archivo resultante, advierte el FBI, también puede llevar malware oculto que da a los delincuentes acceso al ordenador de la víctima.
El FBI añade un segundo riesgo, menos espectacular pero igual de serio: los archivos que subes pueden ser rastreados para extraer información personal —números de la seguridad social, fechas de nacimiento, números de teléfono, datos bancarios, direcciones de correo electrónico y contraseñas, e incluso las frases semilla de las carteras de criptomonedas—. Y muchas víctimas, añade la agencia, no se dan cuenta de la infección hasta que ya es demasiado tarde.
Uno de los responsables de la oficina de Denver hablaba entonces de «una estafa que estamos viendo en todo el país», y que estaba «disparándose» (Denver7). El FBI no ha publicado ninguna cifra de víctimas: se trata de un comunicado local, no de una alerta nacional.
¿Cómo funcionan estos conversores falsos?
Los informes publicados desde entonces por empresas de ciberseguridad muestran varias variantes de una misma idea: conseguir, con la excusa de un servicio útil, que la víctima abra o ejecute algo.
La web falsa que imita a una de verdad. En abril de 2025, la empresa CloudSEK describió dos webs que copiaban el conversor PDFCandy. Tras una falsa animación de conversión, una falsa comprobación de «No soy un robot» pedía al usuario que copiara un comando en Windows. Ese comando descargaba un archivo comprimido, «adobe.zip», y después instalaba un programa que robaba las contraseñas guardadas en el navegador y las carteras de criptomonedas (CloudSEK).
El programa honrado… durante dos meses. La campaña bautizada como TamperedChef, analizada en el verano de 2025, distribuía mediante anuncios de Google un «editor PDF» gratuito, AppSuite PDF Editor, que funcionaba con total normalidad. Unos 56 días después de su lanzamiento —lo que dura una campaña publicitaria—, una actualización remota lo convirtió en un ladrón de credenciales (Truesec). Sophos contabilizó más de 300 equipos afectados en más de un centenar de organizaciones; Alemania (en torno al 15 %), el Reino Unido (14 %) y Francia (9 %) sumaban entre los tres casi el 40 % de las víctimas (Sophos).
El conversor que trabaja de verdad, a pérdidas. A finales de 2025, unos investigadores alemanes describieron una familia de conversores para instalar —CrystalPDF, ConvertMate, PDFSpark y otros— promocionados mediante publicidad y posicionamiento en buscadores. Varios usaban un servicio de conversión legítimo y de pago. Los investigadores señalan que gastaban dinero en prestar un servicio sin sacar de él ningún ingreso visible (Controlware). El negocio estaba en otra parte. En enero de 2026, otro equipo documentó catorce dominios de este tipo que instalaban troyanos de acceso remoto (Nextron Systems), y Microsoft describió la campaña Crystal PDF en su propio blog de seguridad (Microsoft).
El archivo que no tiene el formato correcto. A finales de 2024, un investigador que sigue el malware Gootloader —a menudo utilizado como puerta de entrada para el ransomware— alertó de falsos conversores de PDF a Word que, en lugar del documento esperado, devolvían un archivo comprimido con un script dentro (BleepingComputer).
Todos estos casos tienen algo en común: a menudo se llega a estas webs a través de un anuncio, colocado en lo alto de los resultados de búsqueda, por encima de las webs legítimas.
¿Y los conversores legítimos están libres de riesgo?
No intentan infectarte. Pero su modelo se basa en enviar tu archivo a sus servidores, donde se guarda durante un tiempo: dos horas en iLovePDF, por ejemplo, que lo explica con claridad (iLovePDF). Mientras tanto, el archivo existe fuera de tu ordenador, y un error de configuración puede dejarlo al descubierto.
Ya ha pasado. En julio de 2024, investigadores de Cybernews descubrieron que dos conversores online de la misma empresa británica, PDF Pro y Help PDF, dejaban accesible a cualquiera un espacio de almacenamiento con 89 000 documentos de usuarios: pasaportes, permisos de conducir, contratos (Cybernews). No hizo falta ningún hacker; bastó un simple ajuste mal configurado.
La empresa de antivirus Kaspersky resume la recomendación que se desprende de todo esto: no convertir nunca información confidencial online y optar por herramientas locales (Kaspersky).
¿Cómo reconocer una web sospechosa?
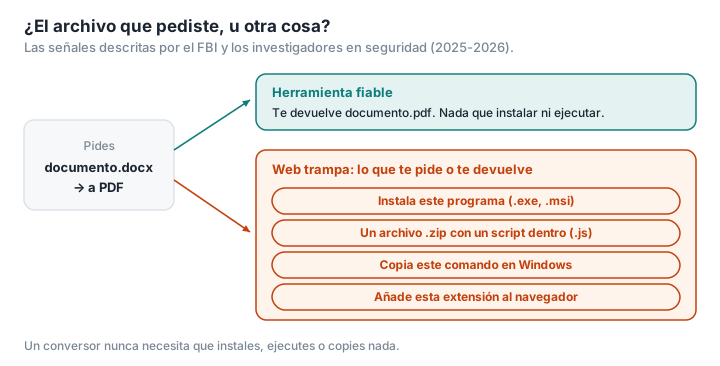
Las señales que describen el FBI y los investigadores citados más arriba son concretas:
- Te piden que instales un programa (.exe, .msi) o una extensión del navegador para convertir un archivo. Un conversor online no necesita nada de eso.
- El archivo que recibes no tiene el formato que pediste: esperabas un .pdf o un .docx y te llega un .zip, un .exe o un .js.
- Te piden que copies un comando en la ventana «Ejecutar» de Windows o en PowerShell, a menudo con el pretexto de comprobar que no eres un robot. Ninguna web legítima hace eso.
- La dirección se parece a la de una web conocida, salvo por una letra, o cambia la terminación del dominio. La portavoz del FBI en Denver ponía el ejemplo de un «inc» en lugar de un «co» (CSO Online).
- Has llegado a través de un enlace patrocinado. La ANSSI, la agencia nacional de ciberseguridad francesa, recomienda descargar los programas desde las webs oficiales de sus desarrolladores, y Cybermalveillance.gouv.fr, la plataforma pública francesa de ayuda a las víctimas de ciberdelitos, aconseja instalar aplicaciones solo desde webs o tiendas oficiales (Cybermalveillance.gouv.fr).
- Te envían un archivo comprimido protegido con contraseña: es un truco clásico para esquivar los antivirus.
¿Y si el daño ya está hecho? El FBI aconseja avisar de inmediato a tu banco, cambiar las contraseñas desde un dispositivo limpio y mandar analizar el ordenador. En Francia, la plataforma Cybermalveillance.gouv.fr orienta a las víctimas y las pone en contacto con profesionales de asistencia informática. Para una empresa, lo que está en juego va más allá del ordenador infectado: el RGPD la obliga a proteger los datos personales que tiene contra cualquier «acceso no autorizado o divulgación» (LegalPlace), y puede que tenga que notificar la brecha de datos a la CNIL, la autoridad francesa de protección de datos (CNIL).
Convertir sin subir nada y sin instalar nada
Todos los escenarios anteriores dan por hecha una de estas dos cosas: que tu archivo viaje a un servidor, o que instales un programa. Una herramienta que trabaja dentro de la propia página web, con las capacidades del navegador, no necesita ni lo uno ni lo otro.
Ese es el principio de PDFKami: unir, comprimir, convertir imágenes a PDF, dividir o poner marcas de agua se hace en tu navegador. El archivo no se sube; no hay ningún programa que instalar; lo que recibes es el archivo que pediste, en el formato que pediste. Y se puede comprobar: carga la página, desconéctate de internet y la conversión sigue funcionando. Abre la pestaña Red de las herramientas para desarrolladores: ninguna petición sale con tu archivo. Así se comprueba en un minuto.
Una última precaución vale tanto para nosotros como para cualquier otro: comprueba la dirección. Una web falsa puede imitar cualquier servicio, también una herramienta local. Escribe tú la dirección o usa un marcador, en lugar de pinchar en un anuncio.
Glosario
Malware (programa malicioso): programa diseñado para causar daño: robar datos, espiar, cifrar archivos.
Ransomware (secuestro de datos): malware que cifra los archivos de una víctima y exige un rescate para devolverlos.
Infostealer (ladrón de información): malware que recopila las contraseñas, las cookies de sesión y las carteras de criptomonedas guardadas en el ordenador.
Malvertising (publicidad maliciosa): distribución de malware a través de anuncios, sobre todo en los resultados de los buscadores.
Troyano de acceso remoto (RAT): programa que da a un atacante el control a distancia de un ordenador.
IC3: el Internet Crime Complaint Center, el servicio del FBI que recoge las denuncias por ciberdelitos en Estados Unidos. En Francia, Cybermalveillance.gouv.fr orienta a las víctimas.