Il 7 marzo 2025 l'ufficio dell'FBI di Denver ha pubblicato un avviso insolito. Non riguardava un software pirata né un'e-mail di phishing, ma un gesto di una banalità assoluta: convertire un file Word in PDF su un sito gratuito. «I criminali usano strumenti gratuiti di conversione di documenti online per installare malware sui computer delle vittime, con conseguenze come gli attacchi ransomware», scriveva l'agenzia (FBI).
Un anno e mezzo dopo, l'allerta resta di piena attualità. Le campagne documentate si sono moltiplicate, e la Francia è tra i paesi più colpiti da una di queste.
Cosa dice esattamente l'FBI?
Il meccanismo descritto è semplice, ed è proprio questo a renderlo efficace. Il falso convertitore fa quello che promette: unisce le tue immagini in un PDF, converte il tuo documento, scarica il tuo video. Ma il file ottenuto, avverte l'FBI, può contenere un malware nascosto che dà ai criminali l'accesso al computer della vittima.
L'FBI aggiunge un secondo rischio, meno spettacolare ma altrettanto serio: i file caricati possono essere setacciati per estrarne informazioni personali — numero di previdenza sociale, data di nascita, numero di telefono, dati bancari, indirizzi e-mail e password, perfino le frasi di recupero dei portafogli di criptovalute. E molte vittime, precisa l'agenzia, si accorgono dell'infezione solo quando è ormai troppo tardi.
Uno dei responsabili dell'ufficio di Denver parlava allora di una truffa osservata «in tutto il paese», e che stava diventando «dilagante» (Denver7). L'FBI non ha diffuso alcun dato sul numero di vittime: si tratta di un comunicato locale, non di un'allerta nazionale.
Come funzionano questi falsi convertitori?
I rapporti pubblicati da allora da società di cybersicurezza mostrano diverse varianti di uno stesso principio: sfruttare un servizio in apparenza utile per indurre la vittima ad aprire o eseguire qualcosa.
Il sito fasullo che imita quello vero. Nell'aprile 2025 la società CloudSEK ha descritto due siti che copiavano il convertitore PDFCandy. Dopo una finta animazione di conversione, un falso test «non sono un robot» chiedeva all'utente di copiare un comando in Windows. Il comando avviava il download di un archivio «adobe.zip», poi l'installazione di un programma che rubava le password salvate nel browser e i portafogli di criptovalute (CloudSEK).
Il software onesto… per due mesi. La campagna battezzata TamperedChef, analizzata nell'estate 2025, diffondeva tramite annunci Google un «editor PDF» gratuito, AppSuite PDF Editor, che funzionava normalmente. Circa 56 giorni dopo il lancio — la durata di una campagna pubblicitaria — un aggiornamento da remoto l'ha trasformato in un programma che ruba le credenziali (Truesec). Sophos ha contato oltre 300 macchine colpite in più di un centinaio di organizzazioni; Germania (circa il 15%), Regno Unito (14%) e Francia (9%) raccoglievano da sole quasi il 40% delle vittime (Sophos).
Il convertitore che lavora davvero, in perdita. Alla fine del 2025 alcuni ricercatori tedeschi hanno descritto una famiglia di convertitori da installare — CrystalPDF, ConvertMate, PDFSpark e altri — promossi con annunci pubblicitari e tecniche SEO. Diversi di questi si appoggiavano a un servizio di conversione legittimo e a pagamento. I ricercatori osservano che spendevano denaro per offrire un servizio senza ricavarne alcun introito visibile (Controlware) — il guadagno era altrove. Nel gennaio 2026 un altro gruppo ha documentato quattordici domini di questo tipo che installavano trojan di accesso remoto (Nextron Systems), e Microsoft ha descritto la campagna Crystal PDF sul proprio blog di sicurezza (Microsoft).
Il file che non ha il formato giusto. Alla fine del 2024 un ricercatore che segue il malware Gootloader — spesso usato come porta d'ingresso per i ransomware — ha segnalato falsi convertitori da PDF a Word che restituivano, al posto del documento atteso, un archivio contenente uno script (BleepingComputer).
Tutti questi casi hanno una cosa in comune: spesso si arriva su questi siti da un annuncio pubblicitario, piazzato in cima ai risultati di ricerca, sopra i siti legittimi.
E i convertitori onesti sono senza rischi?
Non cercano di infettarti. Ma il loro modello si basa sull'invio del tuo file ai loro server, dove viene conservato per un certo tempo — due ore su iLovePDF, per esempio, che lo dichiara chiaramente (iLovePDF). In quel lasso di tempo il file esiste anche fuori dal tuo computer, e un errore di configurazione può esporlo.
È già successo. Nel luglio 2024 i ricercatori di Cybernews hanno scoperto che due convertitori online appartenenti alla stessa società britannica, PDF Pro e Help PDF, lasciavano accessibile a chiunque uno spazio di archiviazione con 89.000 documenti degli utenti: passaporti, patenti di guida, contratti (Cybernews). Nessun hacker di mezzo: bastava un'impostazione configurata male.
Il produttore di antivirus Kaspersky riassume la raccomandazione che ne deriva: non convertire mai informazioni riservate online, e preferire gli strumenti locali (Kaspersky).
Come riconoscere un sito sospetto?
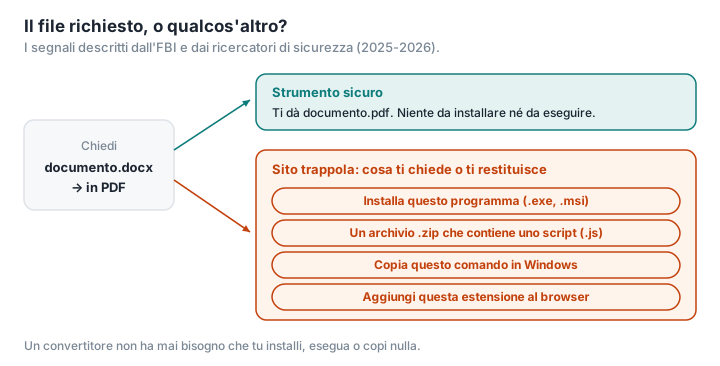
I segnali descritti dall'FBI e dai ricercatori citati sopra sono concreti:
- Ti viene chiesto di installare un programma (.exe, .msi) o un'estensione del browser per convertire un file. Un convertitore online non ne ha bisogno.
- Il file ottenuto non è nel formato richiesto: ti aspettavi un .pdf o un .docx e ricevi un .zip, un .exe, un .js.
- Ti viene chiesto di copiare un comando nella finestra «Esegui» di Windows o in PowerShell, spesso con il pretesto di verificare che tu non sia un robot. Nessun sito legittimo lo fa.
- L'indirizzo somiglia a quello di un sito noto, con una lettera di differenza, o con un'estensione di dominio diversa. La portavoce dell'FBI di Denver citava l'esempio di un «inc» al posto di un «co» (CSO Online).
- Ci sei arrivato da un link sponsorizzato. L'ANSSI, l'agenzia nazionale francese per la cybersicurezza, raccomanda di scaricare i software dai siti ufficiali degli sviluppatori, e Cybermalveillance.gouv.fr, il portale pubblico francese di assistenza alle vittime di attacchi informatici, di installare applicazioni solo dai siti o dagli store ufficiali (Cybermalveillance.gouv.fr).
- Ti arriva un archivio protetto da password: è una tecnica classica per sfuggire agli antivirus.
E se il danno è già fatto? L'FBI consiglia di avvisare subito la banca, cambiare le password da un dispositivo pulito e far analizzare il computer. In Francia, la piattaforma Cybermalveillance.gouv.fr orienta le vittime e le mette in contatto con professionisti dell'assistenza informatica. Per un'azienda la posta in gioco va oltre il computer infetto: il GDPR la obbliga a proteggere i dati personali che detiene da qualsiasi «accesso non autorizzato o divulgazione» (LegalPlace), e in caso di violazione dei dati potrebbe doverla notificare alla CNIL, l'autorità francese per la protezione dei dati (CNIL).
Convertire senza inviare e senza installare
Tutti gli scenari descritti sopra presuppongono una di queste due cose: che il tuo file parta verso un server, o che tu installi un programma. Uno strumento che lavora dentro la pagina web stessa, con le capacità del browser, non richiede né l'una né l'altra.
È il principio di PDFKami: unire, comprimere, convertire immagini in PDF, dividere, aggiungere una filigrana, tutto avviene nel tuo browser. Il file non viene caricato; non c'è nessun programma da installare; il risultato è il file richiesto, nel formato richiesto. E puoi verificarlo: carica la pagina, stacca la connessione, e la conversione funziona ancora. Apri la scheda Rete degli strumenti per sviluppatori: nessuna richiesta parte con il tuo file — ecco come fare in un minuto.
Un'ultima precauzione vale per noi come per tutti gli altri: controlla l'indirizzo. Un sito falso può imitare qualsiasi servizio, compreso uno strumento locale. Digita tu l'indirizzo o usa un segnalibro, invece di cliccare su un annuncio.
Glossario
Malware (software malevolo): programma progettato per nuocere — rubare dati, spiare, cifrare file.
Ransomware: malware che cifra i file di una vittima e chiede un riscatto per restituirli.
Infostealer (ladro di informazioni): malware che raccoglie le password, i cookie di sessione e i portafogli di criptovalute memorizzati sul computer.
Malvertising: diffusione di malware attraverso la pubblicità, in particolare nei risultati dei motori di ricerca.
Trojan di accesso remoto (RAT): programma che dà a un attaccante il controllo a distanza di un computer.
IC3: l'Internet Crime Complaint Center, il servizio dell'FBI che raccoglie le denunce per reati informatici negli Stati Uniti. In Francia è Cybermalveillance.gouv.fr a orientare le vittime.