« Le mot de passe est votre date de naissance. » La formule accompagne des relevés, des attestations, des fiches de paie envoyés par e-mail à travers le monde. Elle rassure l'expéditeur, qui a « protégé » le document, et le destinataire, qui le reçoit « sécurisé ». Elle ne protège à peu près rien.
Ce n'est pas la faute du PDF. Le format sait chiffrer un document très solidement. Mais il propose aussi des protections qui n'en sont pas, et laisse chacun choisir un mot de passe trop court. Pour savoir ce que vaut réellement un PDF protégé, il faut distinguer trois choses : les deux types de mots de passe, l'algorithme de chiffrement, et la force du mot de passe lui-même.
Pourquoi un PDF a-t-il deux mots de passe ?
Un PDF peut en porter deux, aux rôles très différents.
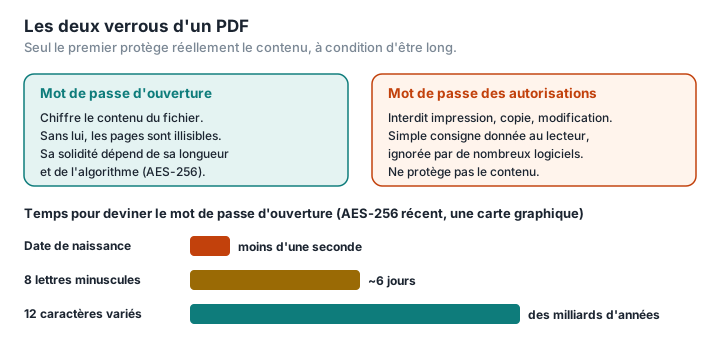
Le mot de passe d'ouverture (dit « utilisateur ») chiffre réellement le contenu. Sans lui, le fichier est illisible : ses pages ne sont qu'une suite d'octets brouillés.
Le mot de passe des autorisations (dit « propriétaire ») sert à interdire l'impression, la copie du texte ou la modification. Mais ces interdictions ne sont que des consignes adressées au logiciel qui ouvre le fichier. La documentation de qpdf, un outil de référence pour manipuler les PDF, est sans ambiguïté : il n'existe « fondamentalement aucun moyen d'empêcher une application d'ignorer les restrictions de sécurité d'un fichier », qui ne sont appliquées « que par le logiciel » (qpdf). Si le PDF n'a pas de mot de passe d'ouverture, n'importe qui peut en obtenir une copie sans restriction, en une commande ou via de nombreux services en ligne.
Un PDF « protégé contre la copie » n'est donc protégé que contre les utilisateurs qui ne savent pas qu'on peut ignorer cette protection. Pour un document confidentiel, seul compte le mot de passe d'ouverture.
Tous les chiffrements se valent-ils ?
Non. Le format PDF a connu plusieurs générations de chiffrement, et les anciennes sont cassées (Adobe, qpdf) :
- RC4 40 bits (Acrobat 2 à 4) : la clé est si courte qu'on peut la retrouver par force brute, quel que soit le mot de passe. qpdf le résume : ces fichiers « ne sont pas sûrs, quelle que soit la force du mot de passe ».
- RC4 128 bits (Acrobat 5 et 6), puis AES 128 bits (Acrobat 7 et 8) : le RC4 est jugé non sûr par qpdf, et les deux sont rapides à attaquer.
- AES 256 bits, version d'Acrobat 9 : un algorithme solide, mal employé. Adobe a reconnu en 2008 que cette version permettait de tester les mots de passe plus vite que la précédente (Adobe). La norme PDF 2.0 la déclare désormais obsolète.
- AES 256 bits, révision 6 (Acrobat X et suivants, PDF 2.0) : c'est la méthode que recommande qpdf, et la seule que la norme PDF 2.0 ne déclare pas obsolète.
Les logiciels récents utilisent en général AES-256 révision 6. Mais un PDF produit par un ancien logiciel, ou par un outil qui propose encore la « compatibilité », peut utiliser un chiffrement obsolète sans que l'utilisateur le sache.
Combien de temps pour deviner un mot de passe ?
C'est là que la date de naissance devient un problème. Un attaquant qui dispose du fichier n'a pas besoin de se connecter à quoi que ce soit : il essaie des mots de passe sur sa propre machine, aussi vite qu'elle le permet. L'ANSSI décrit précisément ce type d'attaque « hors ligne », où l'attaquant « a alors accès à une puissance de calcul potentiellement très importante » (ANSSI).
Avec l'outil libre hashcat et une seule carte graphique grand public récente, les mesures publiées donnent environ 122 millions d'essais par seconde contre un PDF en RC4 128 bits, 22 milliards contre l'AES-256 d'Acrobat 9, et 427 000 contre l'AES-256 révision 6 (mesures hashcat, RTX 4090). Nous en avons tiré des ordres de grandeur :
| Mot de passe | Combinaisons | AES-256 (révision 6) | RC4 128 bits |
|---|---|---|---|
| Date de naissance (JJMMAAAA) | ~36 500 | moins d'une seconde | instantané |
| 8 lettres minuscules | ~200 milliards | ~6 jours | ~30 minutes |
| 8 caractères (majuscules, minuscules, chiffres) | ~218 000 milliards | ~16 ans | ~3 semaines |
| 12 caractères variés | ~10²³ | des milliards d'années | des millions d'années |
Calculs pour une seule carte graphique ; un attaquant peut en mobiliser des dizaines. Les dates de naissance sont en outre souvent connues ou faciles à trouver.
La conclusion est simple : un chiffrement fort ne sert à rien avec un mot de passe devinable. Une date de naissance représente une quinzaine de bits d'entropie ; la CNIL recommande au moins 80 bits, soit par exemple douze caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux, ou une phrase de passe d'au moins sept mots (CNIL). L'ANSSI ajoute qu'il est « souvent plus efficace d'allonger un mot de passe que de chercher à le rendre plus complexe ».
Un PDF chiffré peut-il fuir autrement ?
Oui, et c'est moins connu. En 2019, des chercheurs de l'université de la Ruhr à Bochum et de l'université des sciences appliquées de Münster ont montré qu'un attaquant capable d'intercepter et de modifier un PDF chiffré pouvait, sans connaître le mot de passe, faire en sorte que son contenu déchiffré lui soit envoyé au moment où la victime l'ouvre. Les 27 lecteurs PDF testés étaient vulnérables, dont Acrobat, Foxit, Chrome et Firefox (université de la Ruhr, PDF Insecurity). La cause : le chiffrement PDF ne vérifie pas l'intégrité du contenu. Plusieurs éditeurs, dont Adobe, Apple et Google, ont depuis corrigé leurs logiciels ; d'autres non, et la faiblesse tient au format lui-même.
La même équipe a montré en 2020 et 2021 que les signatures et certifications de PDF pouvaient, dans de nombreux lecteurs, être contournées pour afficher un contenu différent de celui qui avait été signé (PDF Insecurity). Un PDF n'est pas un coffre-fort ; c'est un format de document, doté d'un verrou.
Comment bien protéger un PDF ?
Pour une entreprise qui envoie des fiches de paie, des relevés ou des dossiers clients, ce n'est pas qu'une question de bonne pratique. Le RGPD impose de « mettre en place des mesures de sécurité techniques et organisationnelles appropriées pour protéger les données personnelles contre toute perte, altération, accès non autorisé ou divulgation » (LegalPlace) ; les sanctions administratives peuvent atteindre 4 % du chiffre d'affaires annuel ou 20 millions d'euros (LegalPlace). Un PDF protégé par une date de naissance n'est pas une mesure appropriée.
- Utilisez un mot de passe d'ouverture, pas seulement des restrictions.
- Choisissez un mot de passe long : douze caractères variés au minimum, ou une phrase de passe. Jamais une date de naissance, un numéro de client ou un code postal.
- Vérifiez l'algorithme : AES 256 bits. Si le logiciel propose une « compatibilité » avec d'anciennes versions d'Acrobat, refusez-la.
- Transmettez le mot de passe par un autre canal que le fichier. La CNIL recommande d'envoyer le fichier chiffré par e-mail et le mot de passe par téléphone ou SMS (CNIL).
- Pour plusieurs fichiers, envisagez une archive chiffrée, par exemple au format 7z en AES-256, dont la dérivation de clé est volontairement lente (7-Zip).
- Et d'abord, réduisez. Le meilleur moyen de protéger une information est de ne pas l'envoyer. Supprimez les pages inutiles, caviardez ce qui n'est pas nécessaire, et ajoutez un filigrane indiquant le destinataire. Ces opérations se font localement, sans envoi, avec PDFKami : supprimer des pages, caviarder, filigraner.
Une dernière mise en garde : ne confiez pas un document confidentiel à un site en ligne pour le chiffrer. Pour le protéger, vous le transmettez en clair à un tiers — exactement ce que le mot de passe devait éviter. Les logiciels de bureau (LibreOffice, Acrobat) et les outils libres comme qpdf chiffrent localement.
Lexique
Mot de passe d'ouverture (utilisateur) : mot de passe qui chiffre le contenu du PDF ; sans lui, le fichier est illisible.
Mot de passe des autorisations (propriétaire) : mot de passe qui fixe des restrictions (impression, copie) que seuls les logiciels respectueux appliquent.
RC4, AES : algorithmes de chiffrement. RC4 est obsolète ; AES-256 est la référence actuelle.
Attaque hors ligne : essai de mots de passe sur une copie du fichier, sur la machine de l'attaquant, sans limite du nombre de tentatives.
Entropie : mesure, en bits, de la difficulté à deviner un mot de passe. Chaque bit supplémentaire double le nombre de possibilités.
hashcat : logiciel libre de récupération de mots de passe, utilisé par les professionnels de la sécurité pour mesurer la résistance des protections.